راگلند شاپ BIOS v1.0CPU ............ OKGPU ............ OKLOADING_
به سرزمین گیمرها خوش آمدید
از گیمینگ ROG و TUF تا اولترابوکهای Zenbook

خاصترینهای ایسوس
ROG Swift PG27UCDMپرچمدار26.5 اینچ · 240 هرتز · OLED · 4K ROG Strix XG27UCDMG26.5 اینچ · 240 هرتز · OLED · 4K
 ROG Strix OLED XG27AQDMGR26.5 اینچ · 240 هرتز · OLED · QHD
 ROG Strix XG27AQDPG500 هرتز · OLED · QHD
 ROG Strix XG49VQ49 اینچ · 144 هرتز · VA · DFHD
 ROG Swift PG35VQ35 اینچ · 200 هرتز · VA · UWQHD
خاصترینهای پلیاستیشن
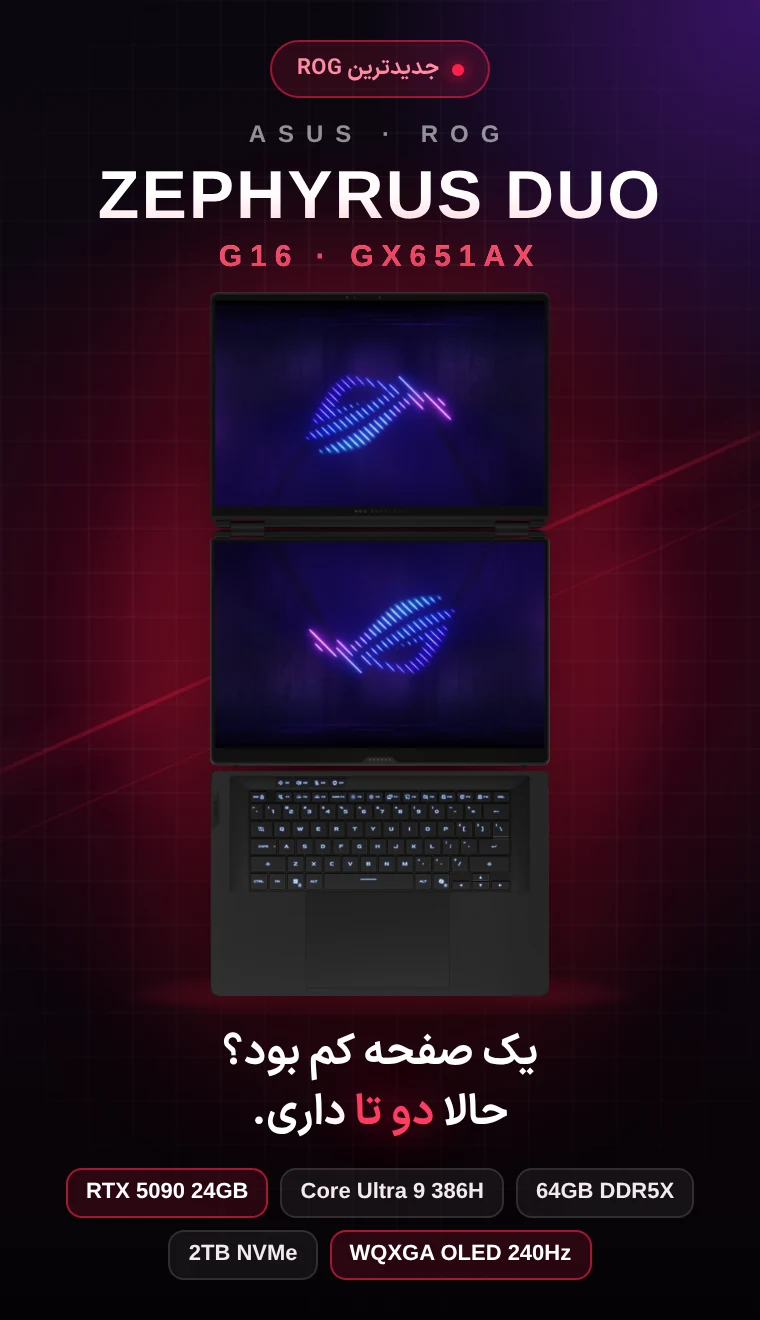
شرکت ایسوس با معرفی نسخه ۲۰۲۶ لپتاپ پرچمدار ROG Zephyrus G16، بار دیگر استانداردهای لپتاپ های گیمینگ باریک و سبک را ارتقا داده است. این محصول با بهرهگیری…
معرفی موتور گرافیکی IW 9.0 و ارتقای جلوههای بصری بازی Call of Duty: Modern Warfare 4 با یک سکانس افتتاحیه طوفانی و پربرخورد، بازیکن را مستقیماً وارد صحنه…
مواجهه کاربران با چالشهای گارانتی قطعات سختافزاری همواره یکی از موضوعات بحثبرانگیز در دنیای سختافزار بوده است. اخیراً گزارش جدیدی درباره رد درخواست گارانتی…
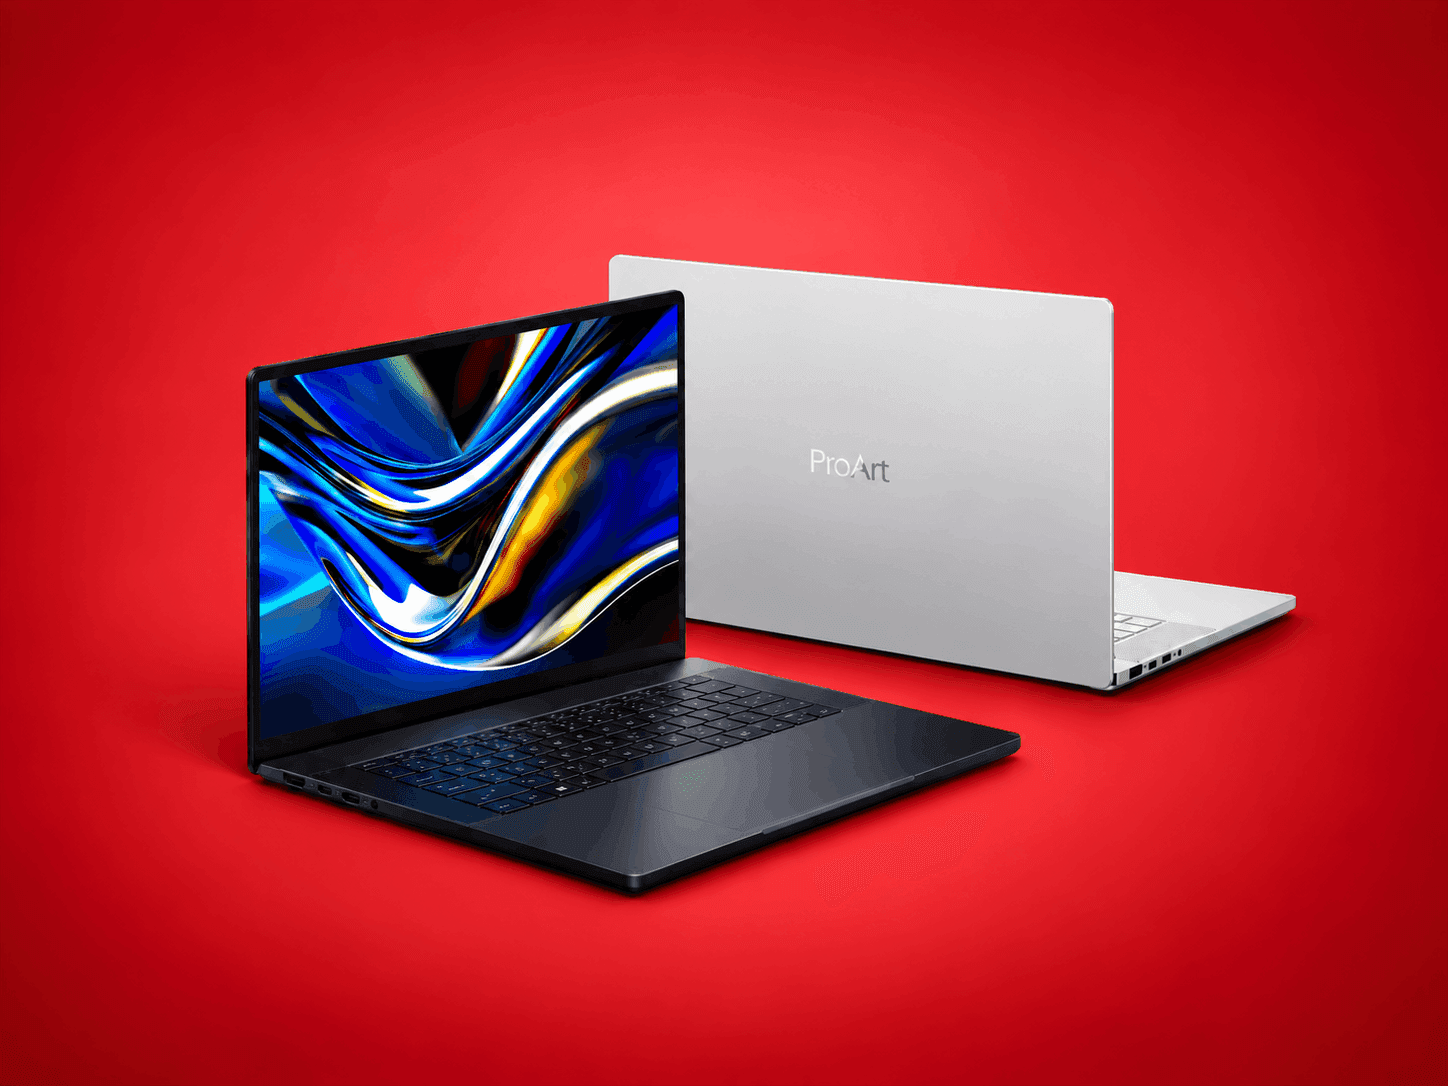
معرفی ایسوس ProArt P16؛ غول پردازشی برای هوش مصنوعی و تولید محتوا شرکت ایسوس پس از رونمایی اولیه از لپتاپ ProArt P16 (H7607) در نمایشگاه Computex، رسماً تاریخ…
کمپانی لنوو از جدیدترین لپتاپ باریک و سبک خود با نام Xiaoxin 14 SE در بازار چین رونمایی کرد. این اولترابوک اداری و مدیریتی که گزینهای ایدهآل برای کارهای…
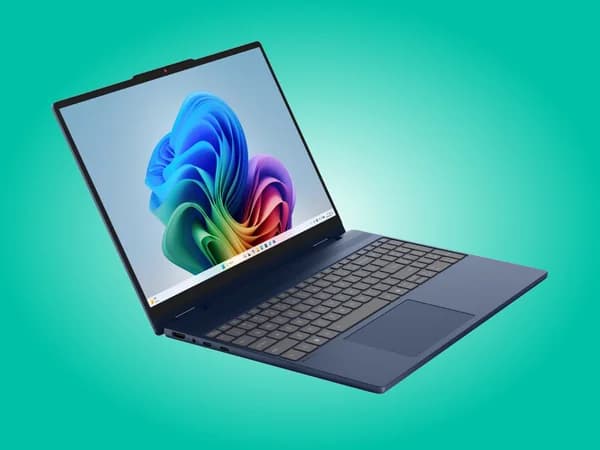
کمپانی لنوو از جدیدترین لپتاپ هیبریدی خود با نام IdeaPad 5 2-in-1 15IWC11 رونمایی کرد. این اولترابوک ۱۵ اینچی با تمرکز بر شارژدهی فوقالعاده باتری، طراحی…
 تحریریه راگلند
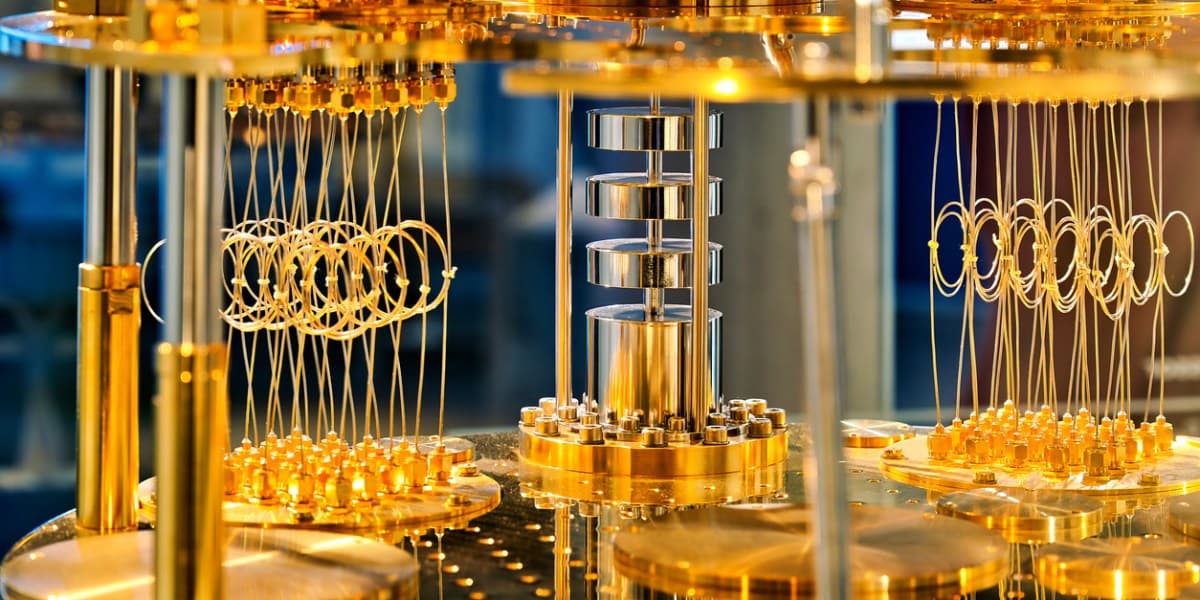
فناوری رایانش کوانتومی طی سالهای اخیر همواره میان یک نوآوری انقلابی و یک ادعای بزرگنماییشده در نوسان بوده است. اگرچه توان محاسباتی این سیستمها تهدیدی جدّی برای الگوریتمهای رمزنگاری فعلی محسوب میشود، اما ارزیابی واقعبینانه نشان میدهد که گذار به رمزنگاری پساکوانتومی (PQC – Post-Quantum Cryptography) یک سیر تکاملی قابل مدیریت است و نه یک بحران ناگهانی. ایجاد آمادگی در برابر چالشهای کوانتومی با برنامهریزی فازبندیشده و بهرهگیری از زیرساختهای سختافزاری پیشرفته بهراحتی امکانپذیر خواهد بود.
روایت «تهدید کوانتومی» معمولاً میان دو سناریوی فاجعه قریبالوقوع یا خطری بسیار دوردست در نوسان است. با این حال، واقعیت در نقطه اعتدال قرار دارد. رایانش کوانتومی مبتنی بر شتابدهندههای بسیار تخصصی است که از فیزیک کوانتوم برای حل مسائل پیچیده استفاده میکنند. کامپیوترهای کوانتومی اگرچه قابلیت شکافتن کدهای رمزنگاری مدرن را دارند، اما سرورهای کلاسیک را بهیکباره کنار نخواهند زد و شبکه اینترنت را یکشبه از کار نمیاندازند.
طبق نظرسنجی موسسه ریسک جهانی (Global Risk Institute) از متخصصان رایانش کوانتومی، احتمال شکسته شدن کلیدهای رمزنگاری RSA 2048 بیتی ظرف ۲۴ ساعت تا سال ۲۰۴۰ حدود ۵۰ درصد برآورد شده است. این زمانبندی، فرصت کافی برای برنامهریزی دقیق را فراهم میسازد. تمرکز اصلی سازمانها در حال حاضر باید روی سناریوی «ذخیرهسازی امروز، رمزگشایی در آینده» (Harvest Now, Decrypt Later) باشد؛ جایی که مهاجمان دادههای رمزنگاریشده حساس را امروز ذخیره میکنند تا در آینده با کامپیوترهای کوانتومی رمزگشایی کنند.
دستورالعملهای جدید امنیت ملی ایالات متحده (از جمله CNSSP-15) الزامات مشخصی را برای مقابله با تهدیدات کوانتومی تعیین کردهاند. بر اساس این مقررات، تجهیزات زیرساختی جدید از سال ۲۰۲۷ باید از مجموعه الگوریتمهای CNSA 2.0 که توسط موسسه ملی استاندارد و فناوری (NIST) و آژانس امنیت ملی آمریکا (NSA) تایید شدهاند، پشتیبانی کنند. پیادهسازی کامل این الگوریتمهای پساکوانتومی تا سال ۲۰۳۵ هدفگذاری شده است.
اگرچه این زمانبندیها برای بخش خصوصی الزام قانونی ایجاد نمیکند، اما به عنوان مرجعی معتبر جهت ارزیابی میزان مخاطرات و تدوین نقشه راه بهروزرسانی زیرساختهای پردازشی عمل میکند.
گذار به الگوریتمهای پساکوانتومی نیازمند پشتیبانی مستقیم در سطح سختافزار است. پردازندههای مدرن نظیر سری Intel Xeon 6 با بهرهگیری از رمزنگاری امن کوانتومی حافظه (AES-256) و امضای فیرمور پیشرفته، ایمنسازی زیرساخت را آغاز کردهاند. معماریهای آتی این پردازندهها، الگوریتمهای PQC را به لایههای عمیقتر سیستم، ارتباطات میانتجهیزاتی و فرایند راهاندازی امن (Secure Boot) گسترش خواهند داد.
الگوریتمهای پساکوانتومی به دلیل حجم کلید بزرگتر و محاسبات سنگینتر، بار پردازشی بیشتری ایجاد میکنند. برای جبران این افت کارایی، استفاده از شتابدهندههای سختافزاری اختصاصی مانند فناوری QuickAssist اینتل (Intel QAT) و دستورالعملهای بهینهشده پردازنده نقش کلیدی در کاهش تاخیر و حفظ نرخ پاسخدهی سرورها ایفا میکند. این فرایند تنها محدود به CPU نبوده و تمام لایهها از جمله حافظههای SSD، کارتهای شبکه، هایپروایزورها و سیستمعاملها را در بر میگیرد.
برای مطالعه جزئیات فنی بیشتر درباره الگوریتمهای مقاوم در برابر کوانتوم، میتوانید مطلب تخصصی رمزنگاری پساکوانتومی در انجمن تخصصی اینتل را بررسی کنید.
ارتقای سیستمهای رمزنگاری نیازمند رویکردی گامبهگام و مهندسیشده است:
رایانش کوانتومی چشمانداز امنیت دیجیتال را دستخوش تغییر خواهد کرد، اما این تغییر غیرمنتظره و ناگهانی نخواهد بود. گذار به رمزنگاری پساکوانتومی مسیری چندساله و حسابشده است. سازمانهایی که با رویکرد مهندسی و بهرهگیری از زیرساختهای سختافزاری نوین به استقبال این فناوری میروند، علاوه بر ایمنسازی دادههای خود در برابر تهدیدات کوانتومی، زیرساختی پایدارتر و انعطافپذیرتر ایجاد خواهند کرد.
این مطلب بر اساس خبر MIT Technology Review بازنویسی و ترجمه شده است.
دیدگاهها۰
برای ثبت نظر، پرسش یا رأی ابتدا وارد حساب کاربری شوید.