راگلند شاپ BIOS v1.0CPU ............ OKGPU ............ OKLOADING_
به سرزمین گیمرها خوش آمدید
از گیمینگ ROG و TUF تا اولترابوکهای Zenbook

خاصترینهای ایسوس
ROG Swift PG27UCDMپرچمدار26.5 اینچ · 240 هرتز · OLED · 4K ROG Strix XG27UCDMG26.5 اینچ · 240 هرتز · OLED · 4K
 ROG Strix OLED XG27AQDMGR26.5 اینچ · 240 هرتز · OLED · QHD
 ROG Strix XG27AQDPG500 هرتز · OLED · QHD
 ROG Strix XG49VQ49 اینچ · 144 هرتز · VA · DFHD
 ROG Swift PG35VQ35 اینچ · 200 هرتز · VA · UWQHD
خاصترینهای پلیاستیشن
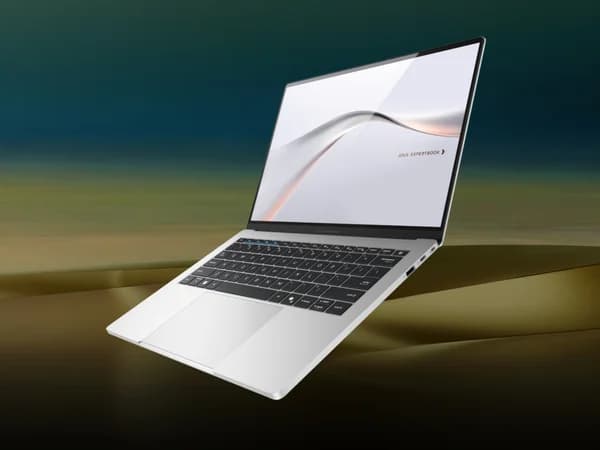
ایسوس از نسخه جدید لپتاپ اداری و مدیریتی ۱۴ اینچی ExpertBook A7 پردهبرداری کرد. این اولترابوک سبک و باریک که رقیبی جدی برای مکبوک ایر محسوب میشود، اکنون به…
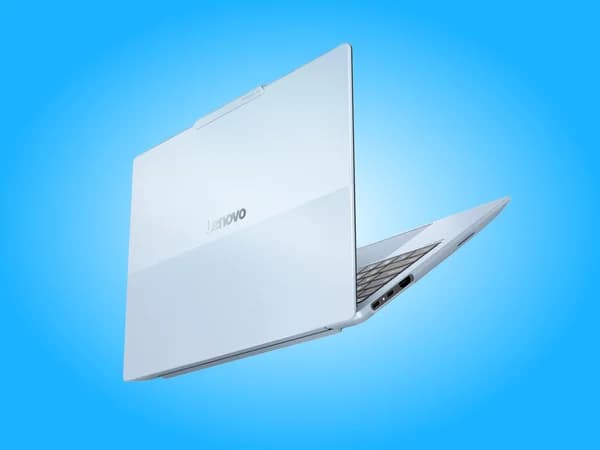
کمپانی لنوو مشخصات کامل اولترابوک جدید خود با نام ThinkBook 14x G2 IWC را در پایگاه داده محصولات خود ثبت کرد. این لپ تاپ ۱۴ اینچی سبک و باریک با بهرهگیری از…
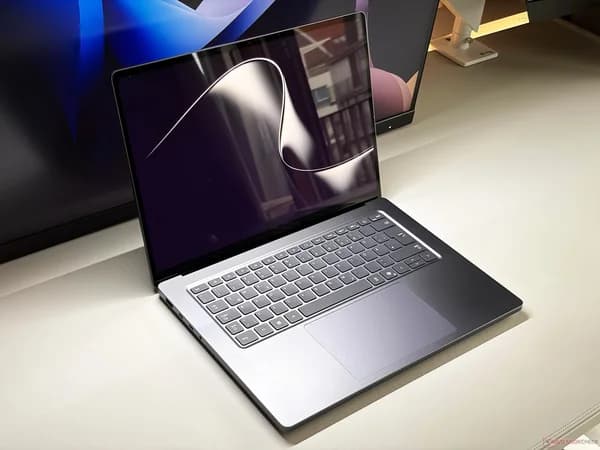
خرید اولترابوکهای پریمیوم و لپتاپ های اداری مدرن همواره با چالش قابلیت تعمیرپذیری همراه بوده است. مایکروسافت با معرفی سرفیس لپتاپ اولترا گام بزرگی در جهت…
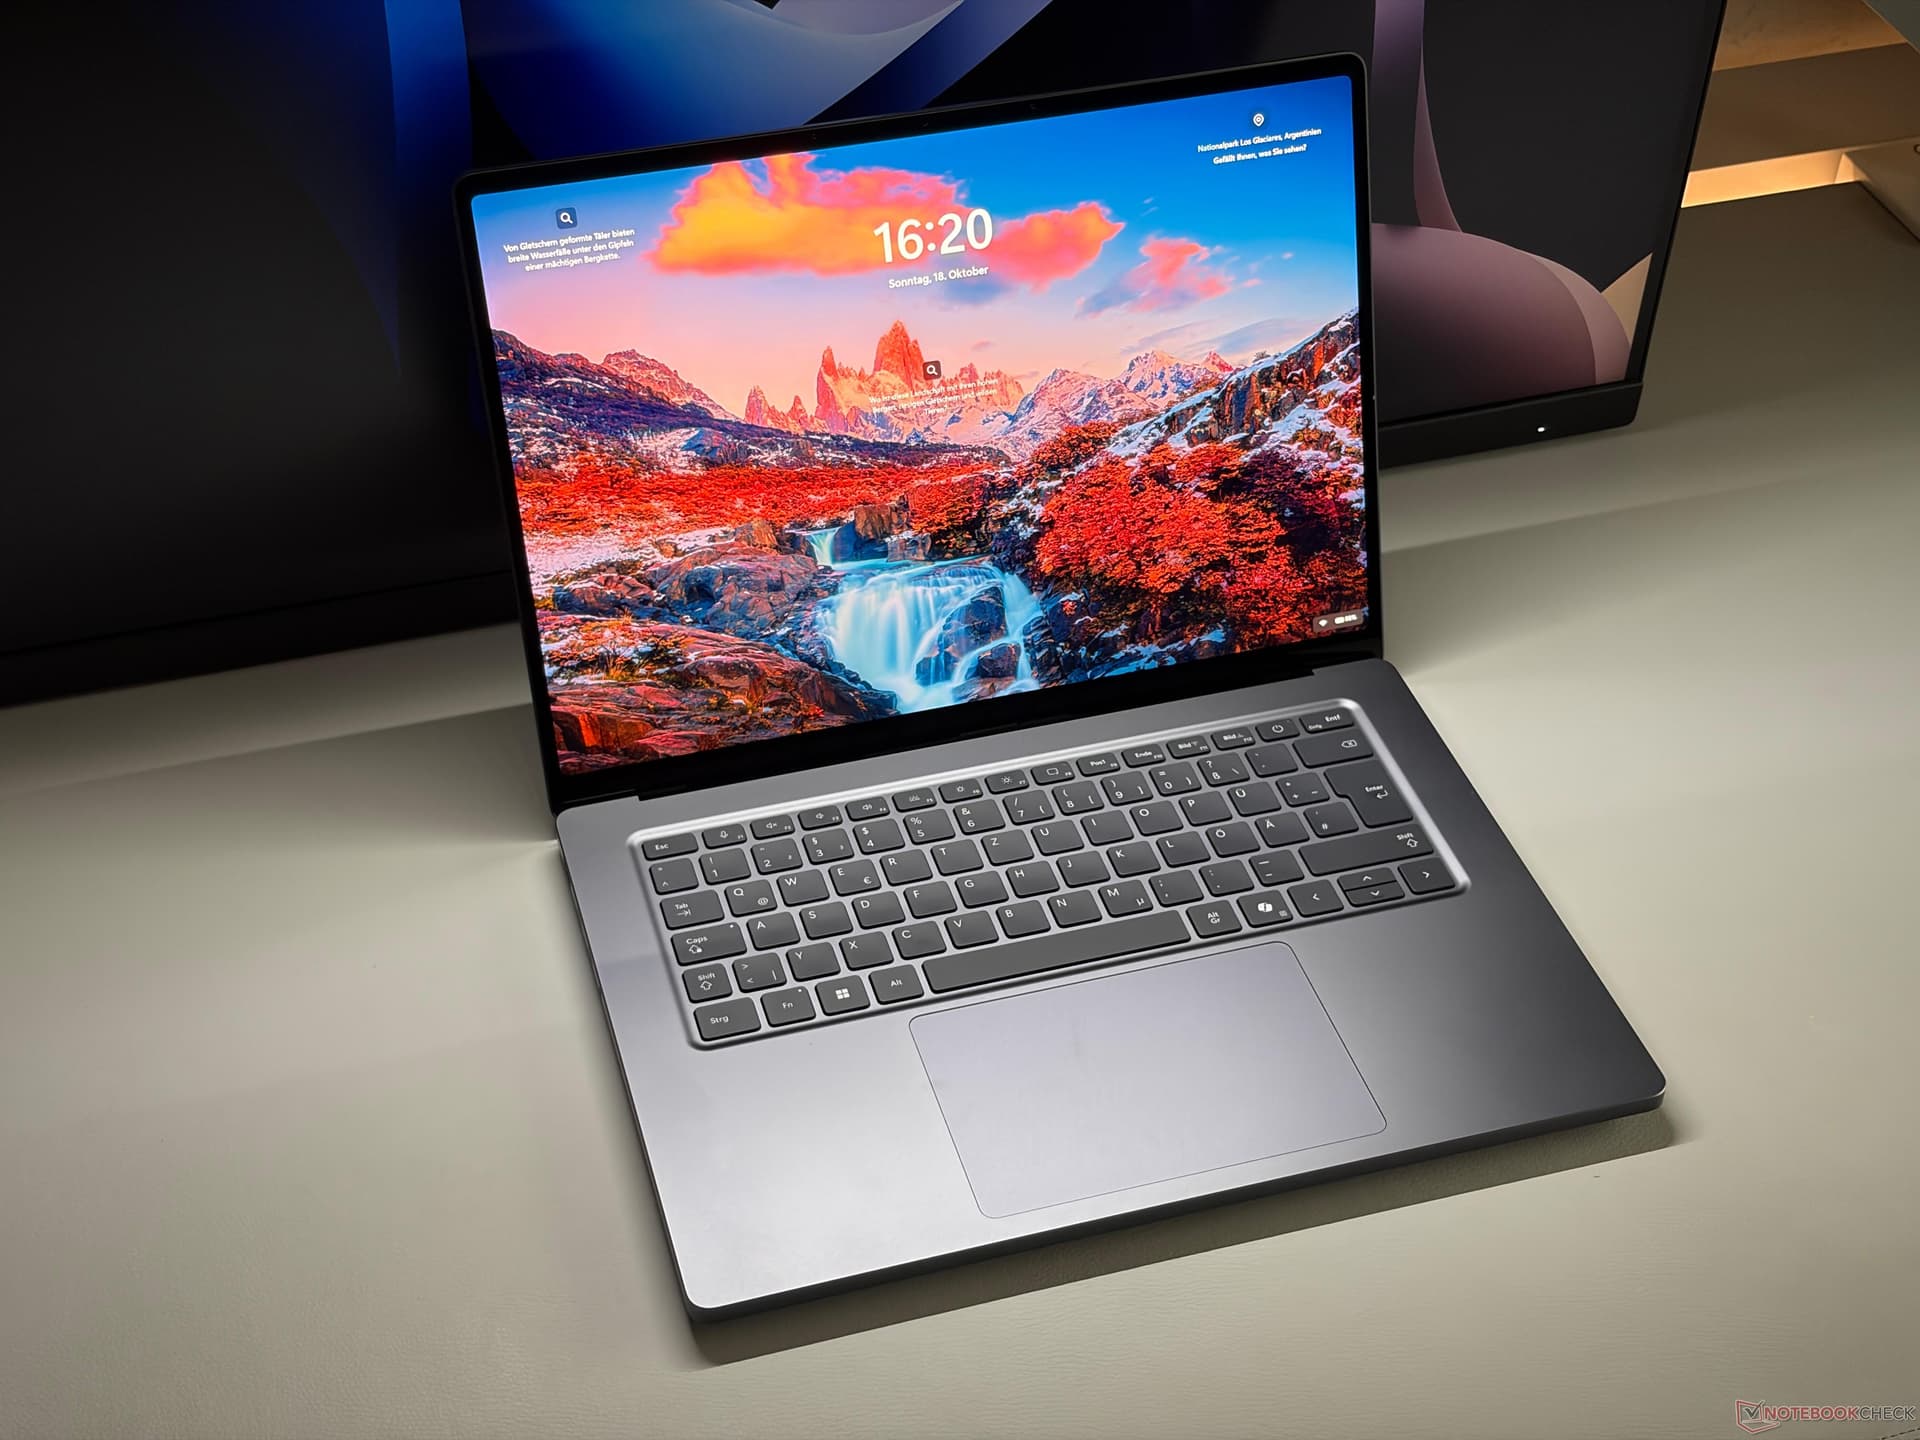
بررسی عملکرد پنلهای جدید در نسل جدید اولترابوکها و لپتاپهای پرچمدار، نقش کلیدی کیفیت صفحه نمایش را در انتخاب کاربران حرفهای نشان میدهد. لپتاپ جدید…
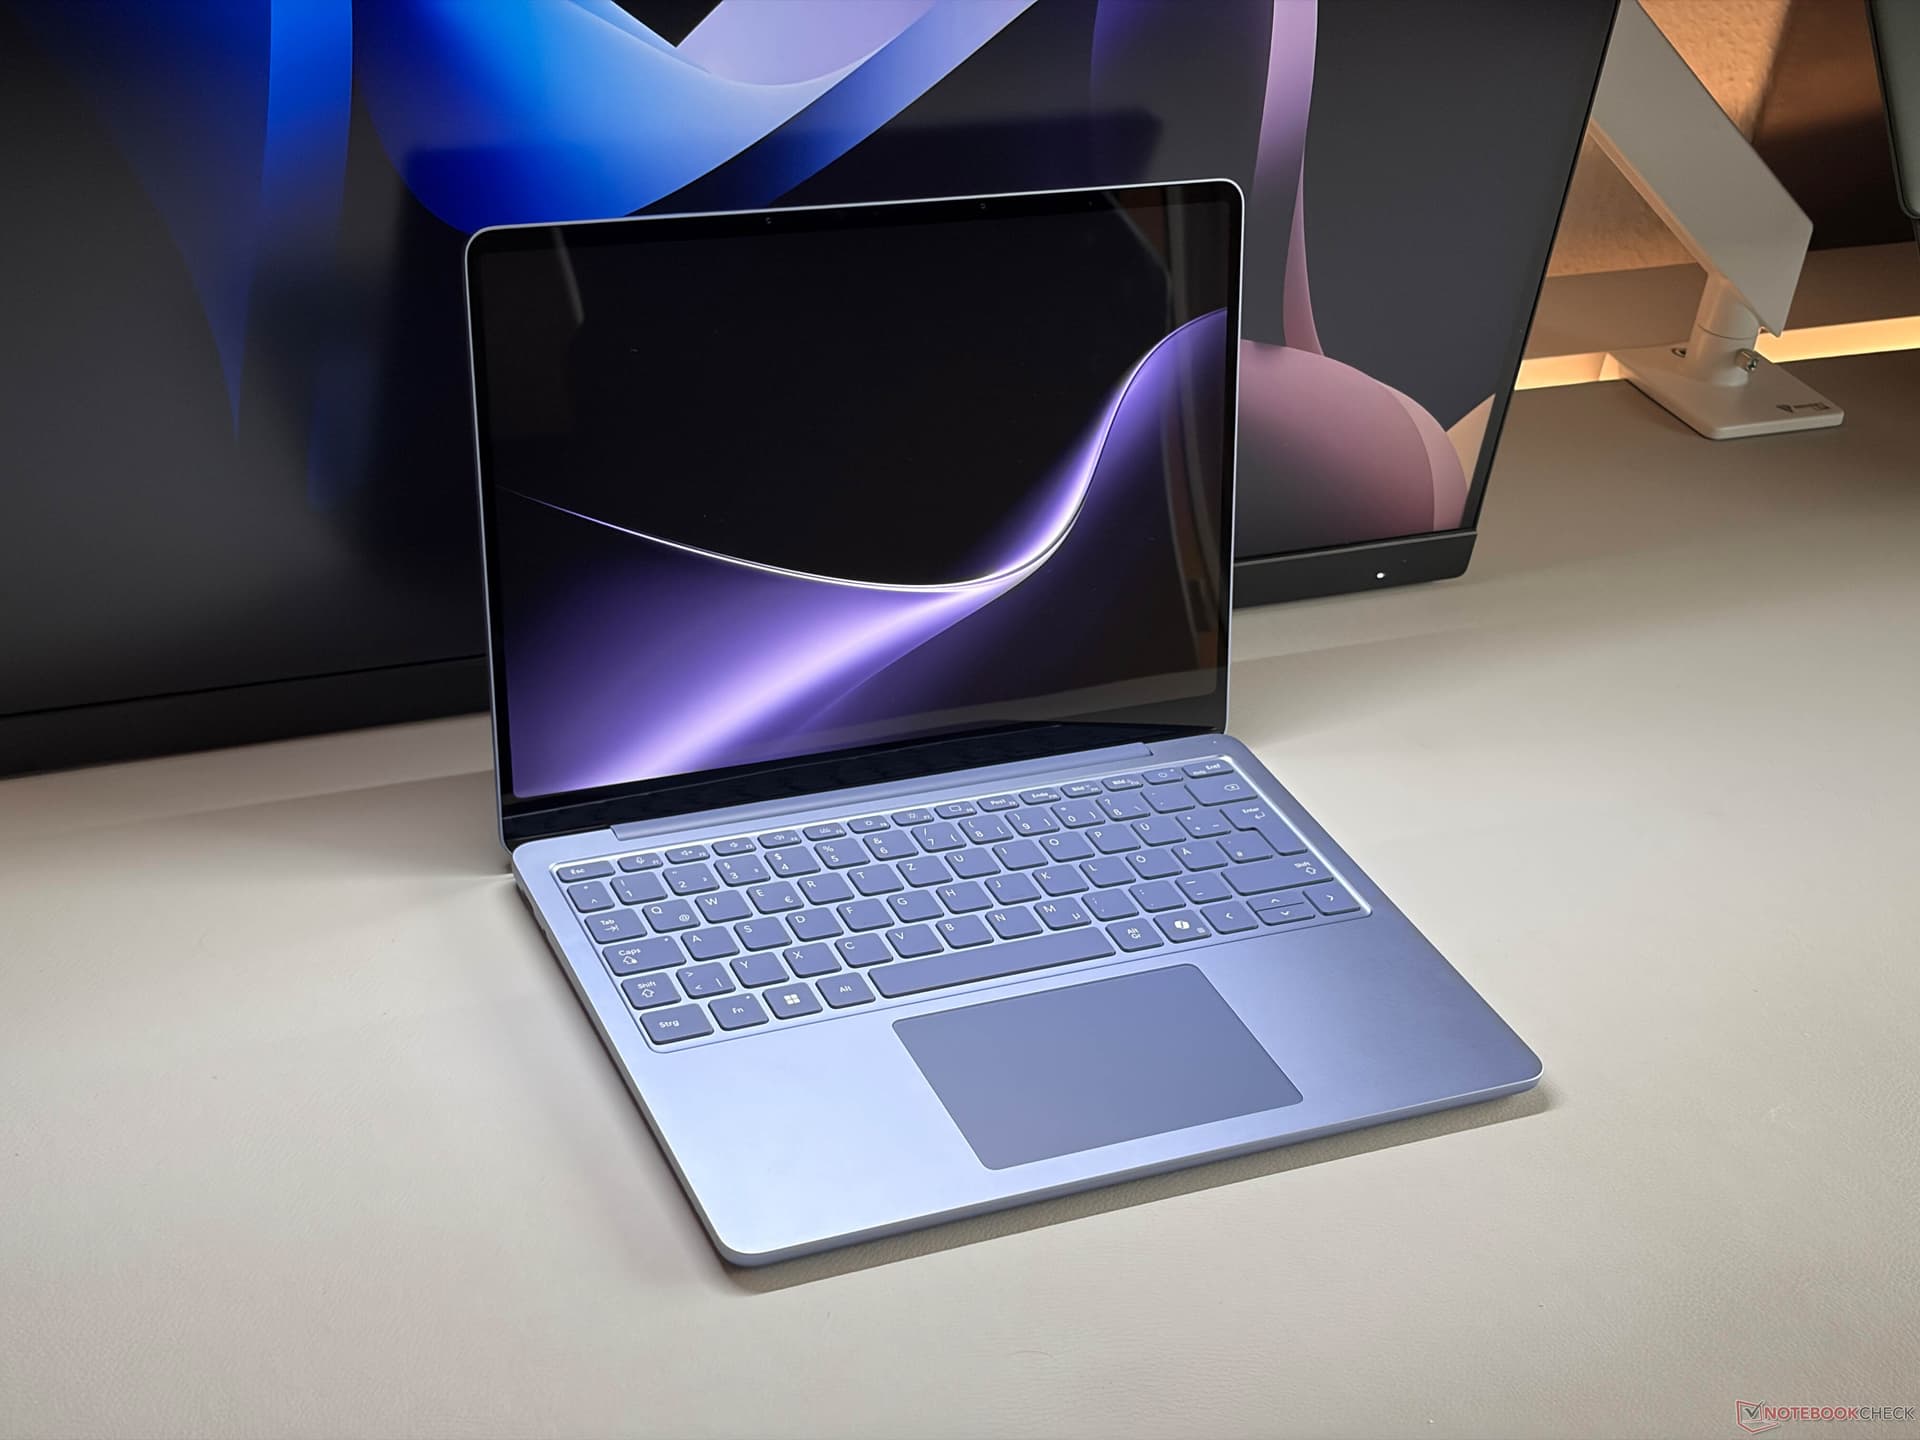
در بازار لپتاپهای غیرگیمینگ و اولترابوکهای باریک و سبک، سری سرفیس همواره گزینهای محبوب برای کاربران اداری و مدیریتی بوده است. نسخه جدید سرفیس لپتاپ ۱۳ با…
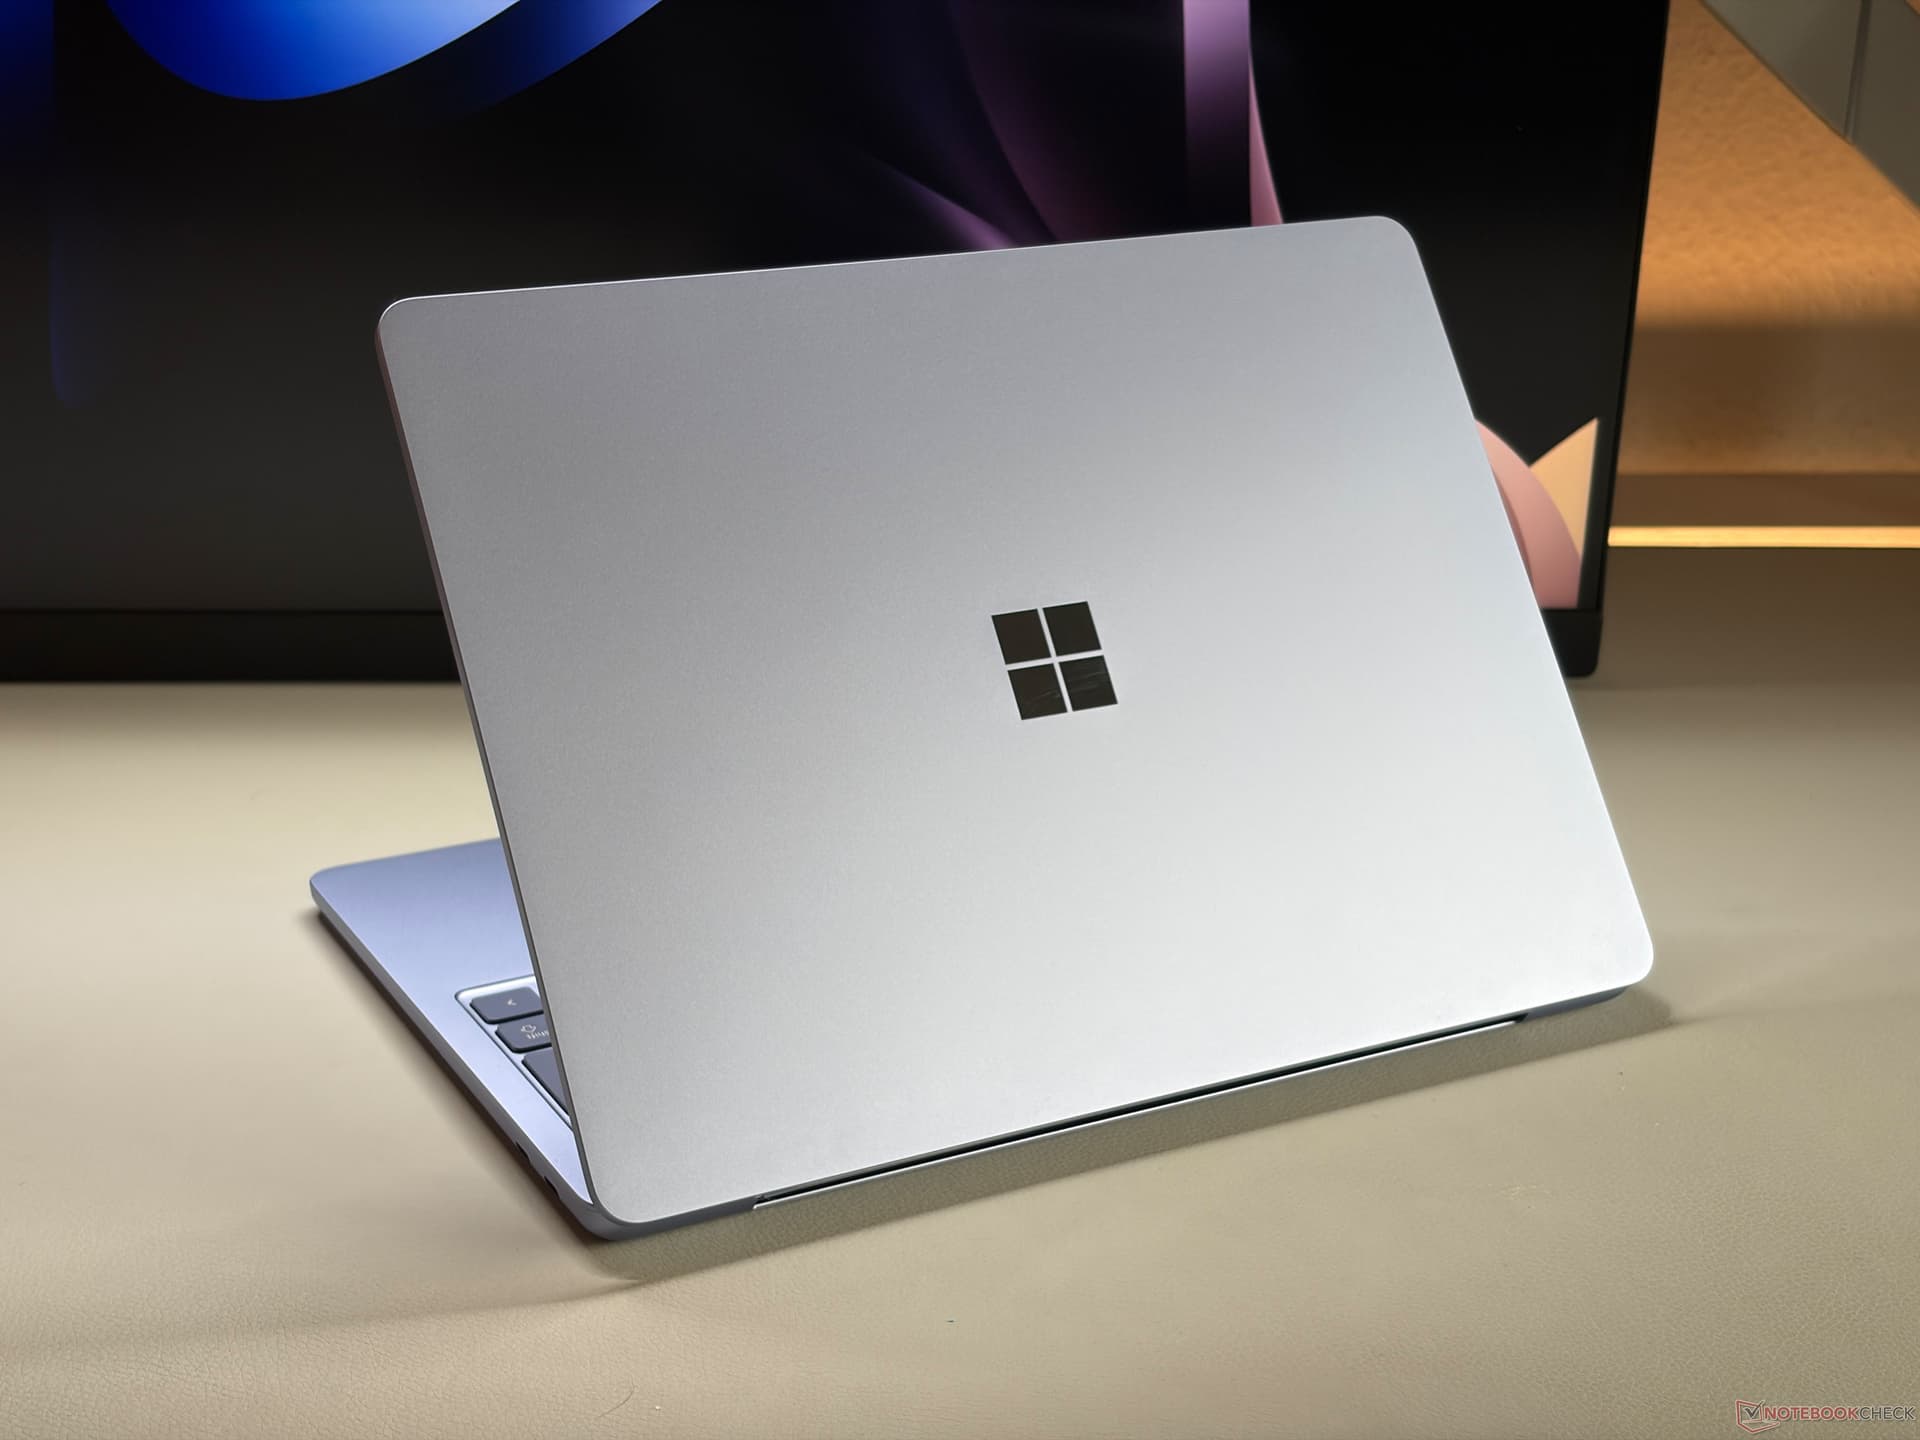
انتخاب و خرید یک اولترابوک باریک و سبک با شارژدهی بالای باتری و عملکرد کاملاً بیصدا، همواره یکی از دغدغههای اصلی کاربران اداری، مدیریتی و شیفتگان محصولات…
 تحریریه راگلند
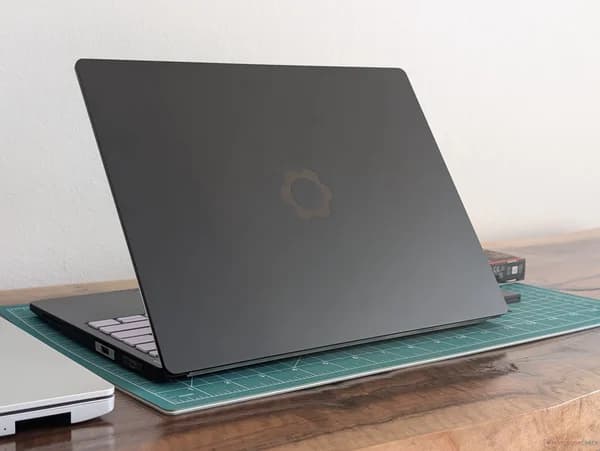
شرکت فریمورک (Framework) که به تولید لپتاپهای مدولار، ارتقاپذیر و اولترابوکهای سبک شهرت دارد، با ارسال ایمیلی به مشتریان خود از وقوع یک حادثه امنیتی و افشای اطلاعات شخصی خبر داد. این رخنه اطلاعاتی در پی آسیبپذیری روز صفر (Zero-Day) در سرویس تحلیل داده و هوش تجاری متابیس (Metabase) رخ داده است.
بر اساس گزارشهای منتشرشده و اطلاعات ارائهشده از سوی فریمورک، دادههای دسترسییافته شامل نام و نام خانوادگی، آدرسهای IP ثبتشده هنگام ورود، آدرس پستی، شماره تلفن و آدرس ایمیل مشتریان بوده است. این نفوذ پس از بستهشدن یکی از رخنههای امنیتی پیچیده در زیرساخت ابری متابیس شناسایی شد.
شرکت Metabase اعلام کرد که سرویس ابری این پلتفرم از طریق یک آسیبپذیری ناشناخته که نسخههای ۱.۵۸ و بالاتر را تحت تاثیر قرار میداد، مورد حمله قرار گرفته است. هکرها با استفاده از این روز صفر توانستهاند دستورات مخرب SQL را به پایگاه داده برنامه تزریق کنند (SQL Injection) و به دسترسیهای سطح مدیر و کلیدهای اعتبارسنجی ذخیرهشده دست یابند.
پس از دریافت هشدار، فریمورک بلافاصله تمام کلیدهای دسترسی و اعتبارنامهها را بازنشانی کرد. طبق بررسیهای صورتگرفته، هیچگونه دسترسی غیرمجاز یا تغییری در سیستمهای اصلی فریمورک خارج از محیط متابیس مشاهده نشده است.
نمایندگان فریمورک اعلام کردهاند که این حادثه ممکن است طیف وسیعی از مشتریان این برند را درگیر کرده باشد، اما تحقیقات برای تعیین دقیق ابعاد آن و بررسی وضعیت حسابهای سازمانی همچنان ادامه دارد. این آسیبپذیری روز صفر علاوه بر فریمورک، برخی شرکتهای دیگر فعال در حوزه فناوری را نیز تحت تاثیر قرار داده است.
این مطلب بر اساس خبر Notebookcheck بازنویسی و ترجمه شده است.
دیدگاهها۰
برای ثبت نظر، پرسش یا رأی ابتدا وارد حساب کاربری شوید.