راگلند شاپ BIOS v1.0CPU ............ OKGPU ............ OKLOADING_
به سرزمین گیمرها خوش آمدید
از گیمینگ ROG و TUF تا اولترابوکهای Zenbook

خاصترینهای ایسوس
ROG Swift PG27UCDMپرچمدار26.5 اینچ · 240 هرتز · OLED · 4K ROG Strix XG27UCDMG26.5 اینچ · 240 هرتز · OLED · 4K
 ROG Strix OLED XG27AQDMGR26.5 اینچ · 240 هرتز · OLED · QHD
 ROG Strix XG27AQDPG500 هرتز · OLED · QHD
 ROG Strix XG49VQ49 اینچ · 144 هرتز · VA · DFHD
 ROG Swift PG35VQ35 اینچ · 200 هرتز · VA · UWQHD
خاصترینهای پلیاستیشن
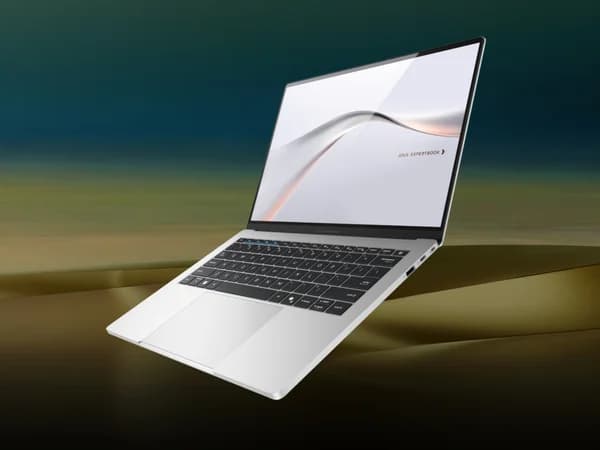
ایسوس از نسخه جدید لپتاپ اداری و مدیریتی ۱۴ اینچی ExpertBook A7 پردهبرداری کرد. این اولترابوک سبک و باریک که رقیبی جدی برای مکبوک ایر محسوب میشود، اکنون به…
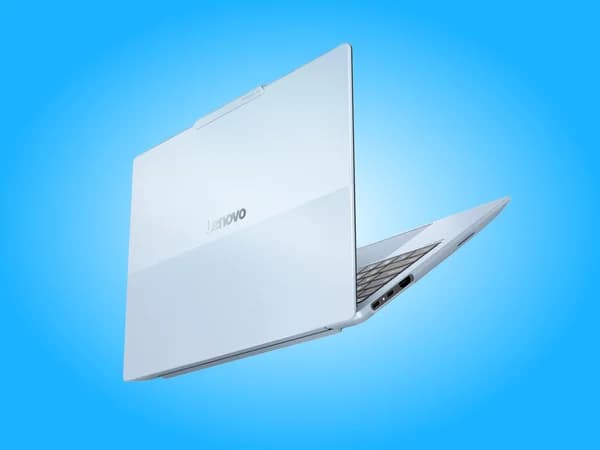
کمپانی لنوو مشخصات کامل اولترابوک جدید خود با نام ThinkBook 14x G2 IWC را در پایگاه داده محصولات خود ثبت کرد. این لپ تاپ ۱۴ اینچی سبک و باریک با بهرهگیری از…
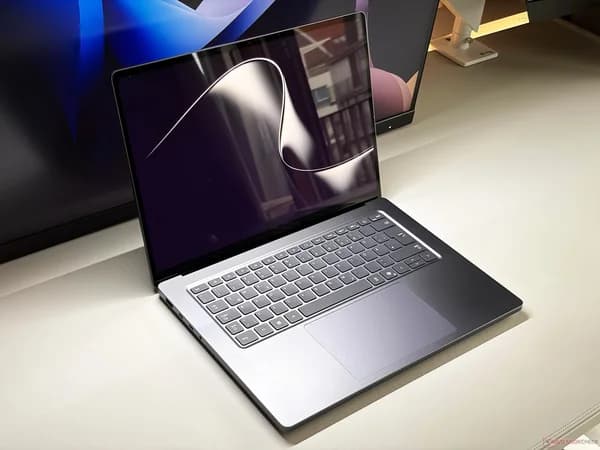
خرید اولترابوکهای پریمیوم و لپتاپ های اداری مدرن همواره با چالش قابلیت تعمیرپذیری همراه بوده است. مایکروسافت با معرفی سرفیس لپتاپ اولترا گام بزرگی در جهت…
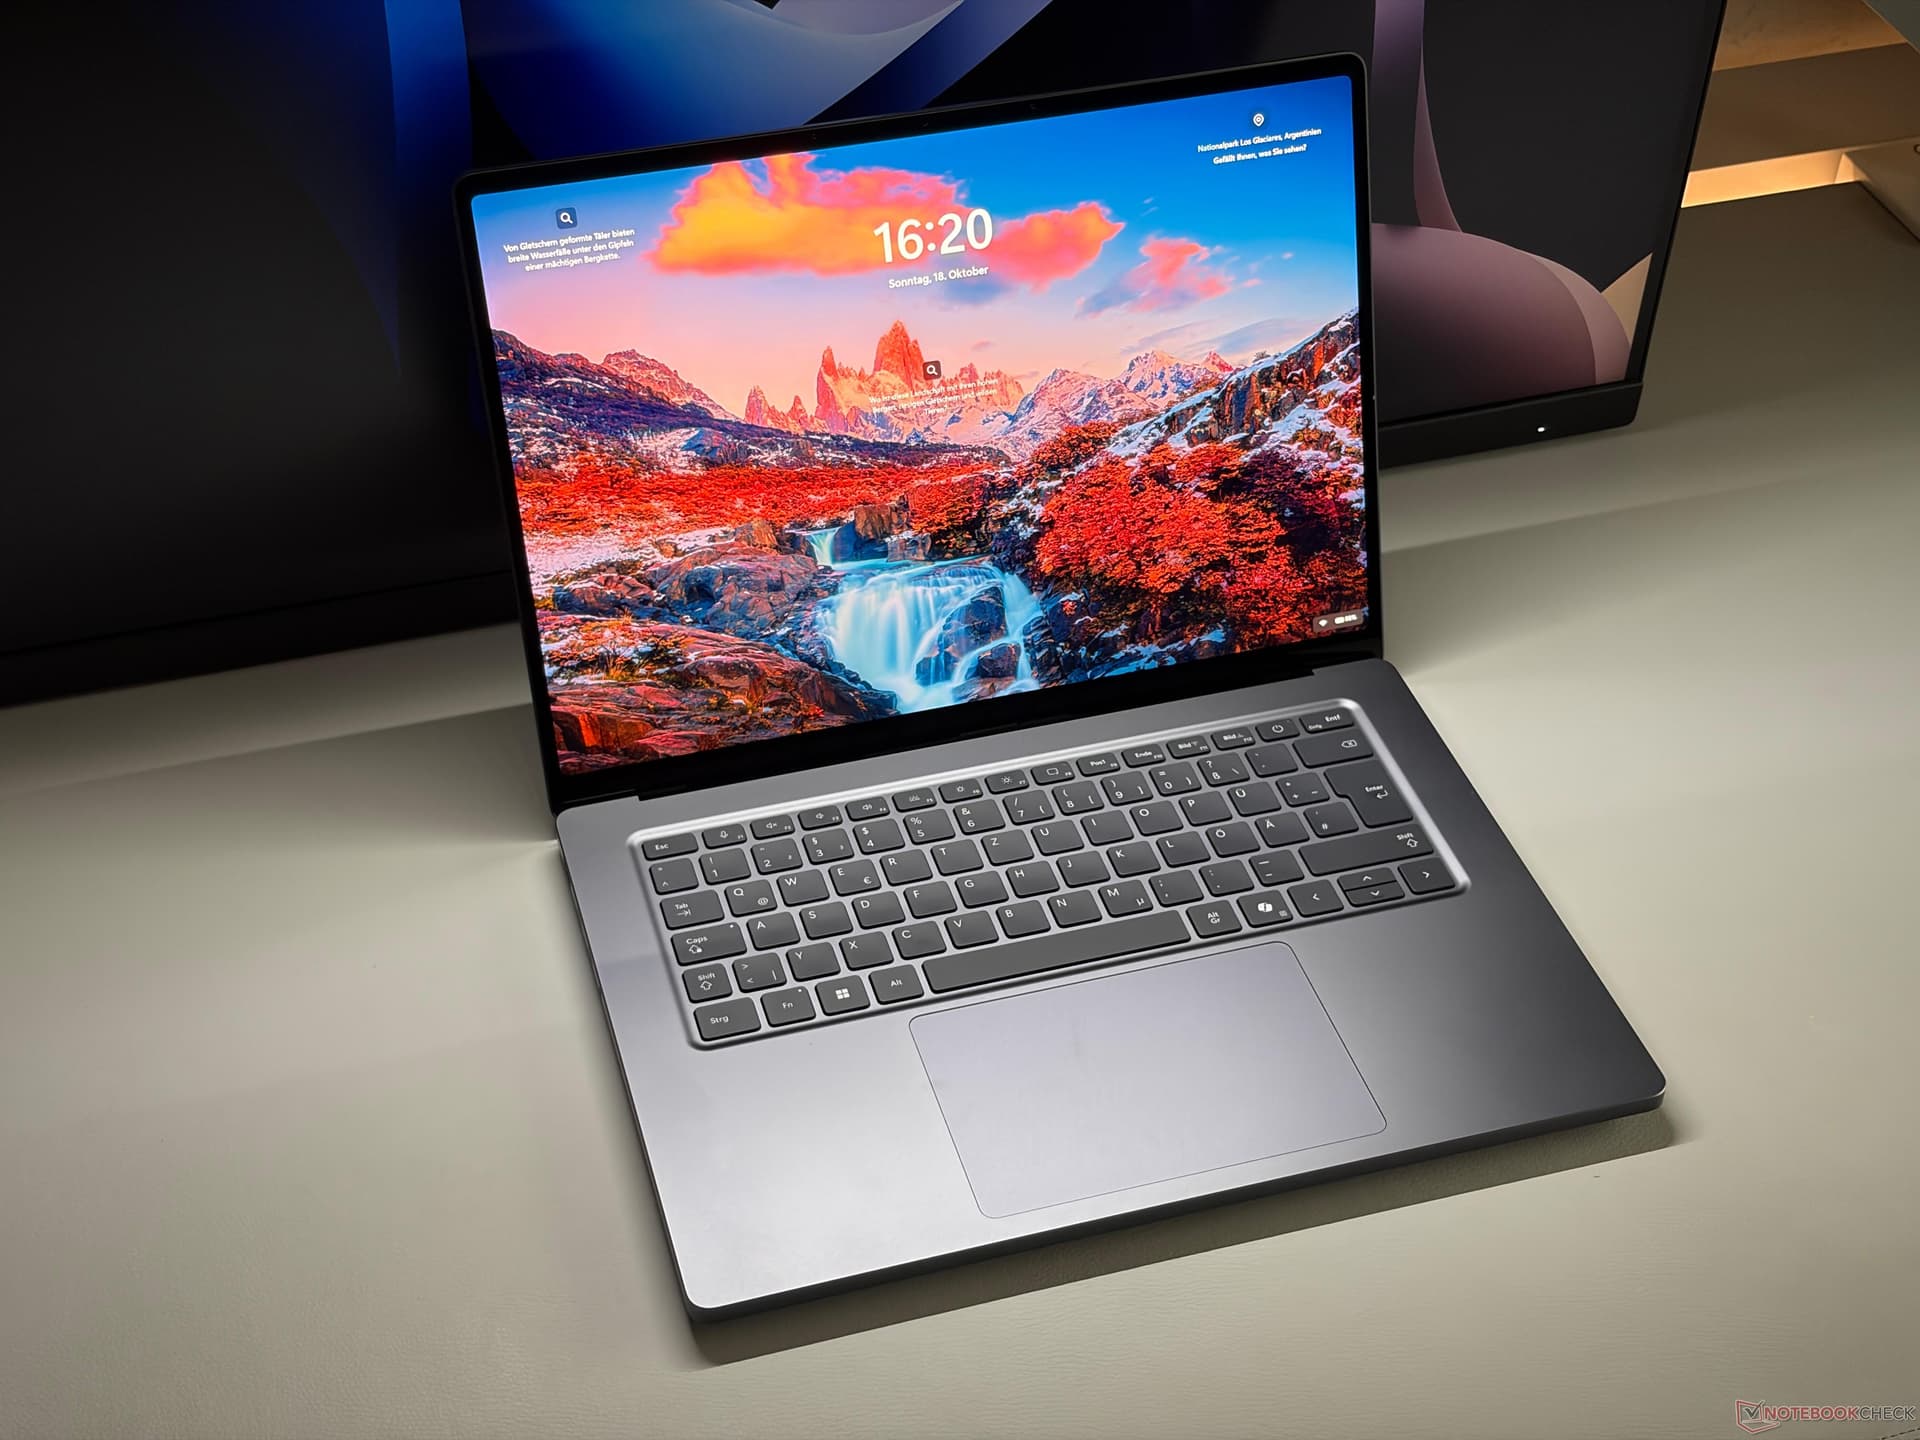
بررسی عملکرد پنلهای جدید در نسل جدید اولترابوکها و لپتاپهای پرچمدار، نقش کلیدی کیفیت صفحه نمایش را در انتخاب کاربران حرفهای نشان میدهد. لپتاپ جدید…
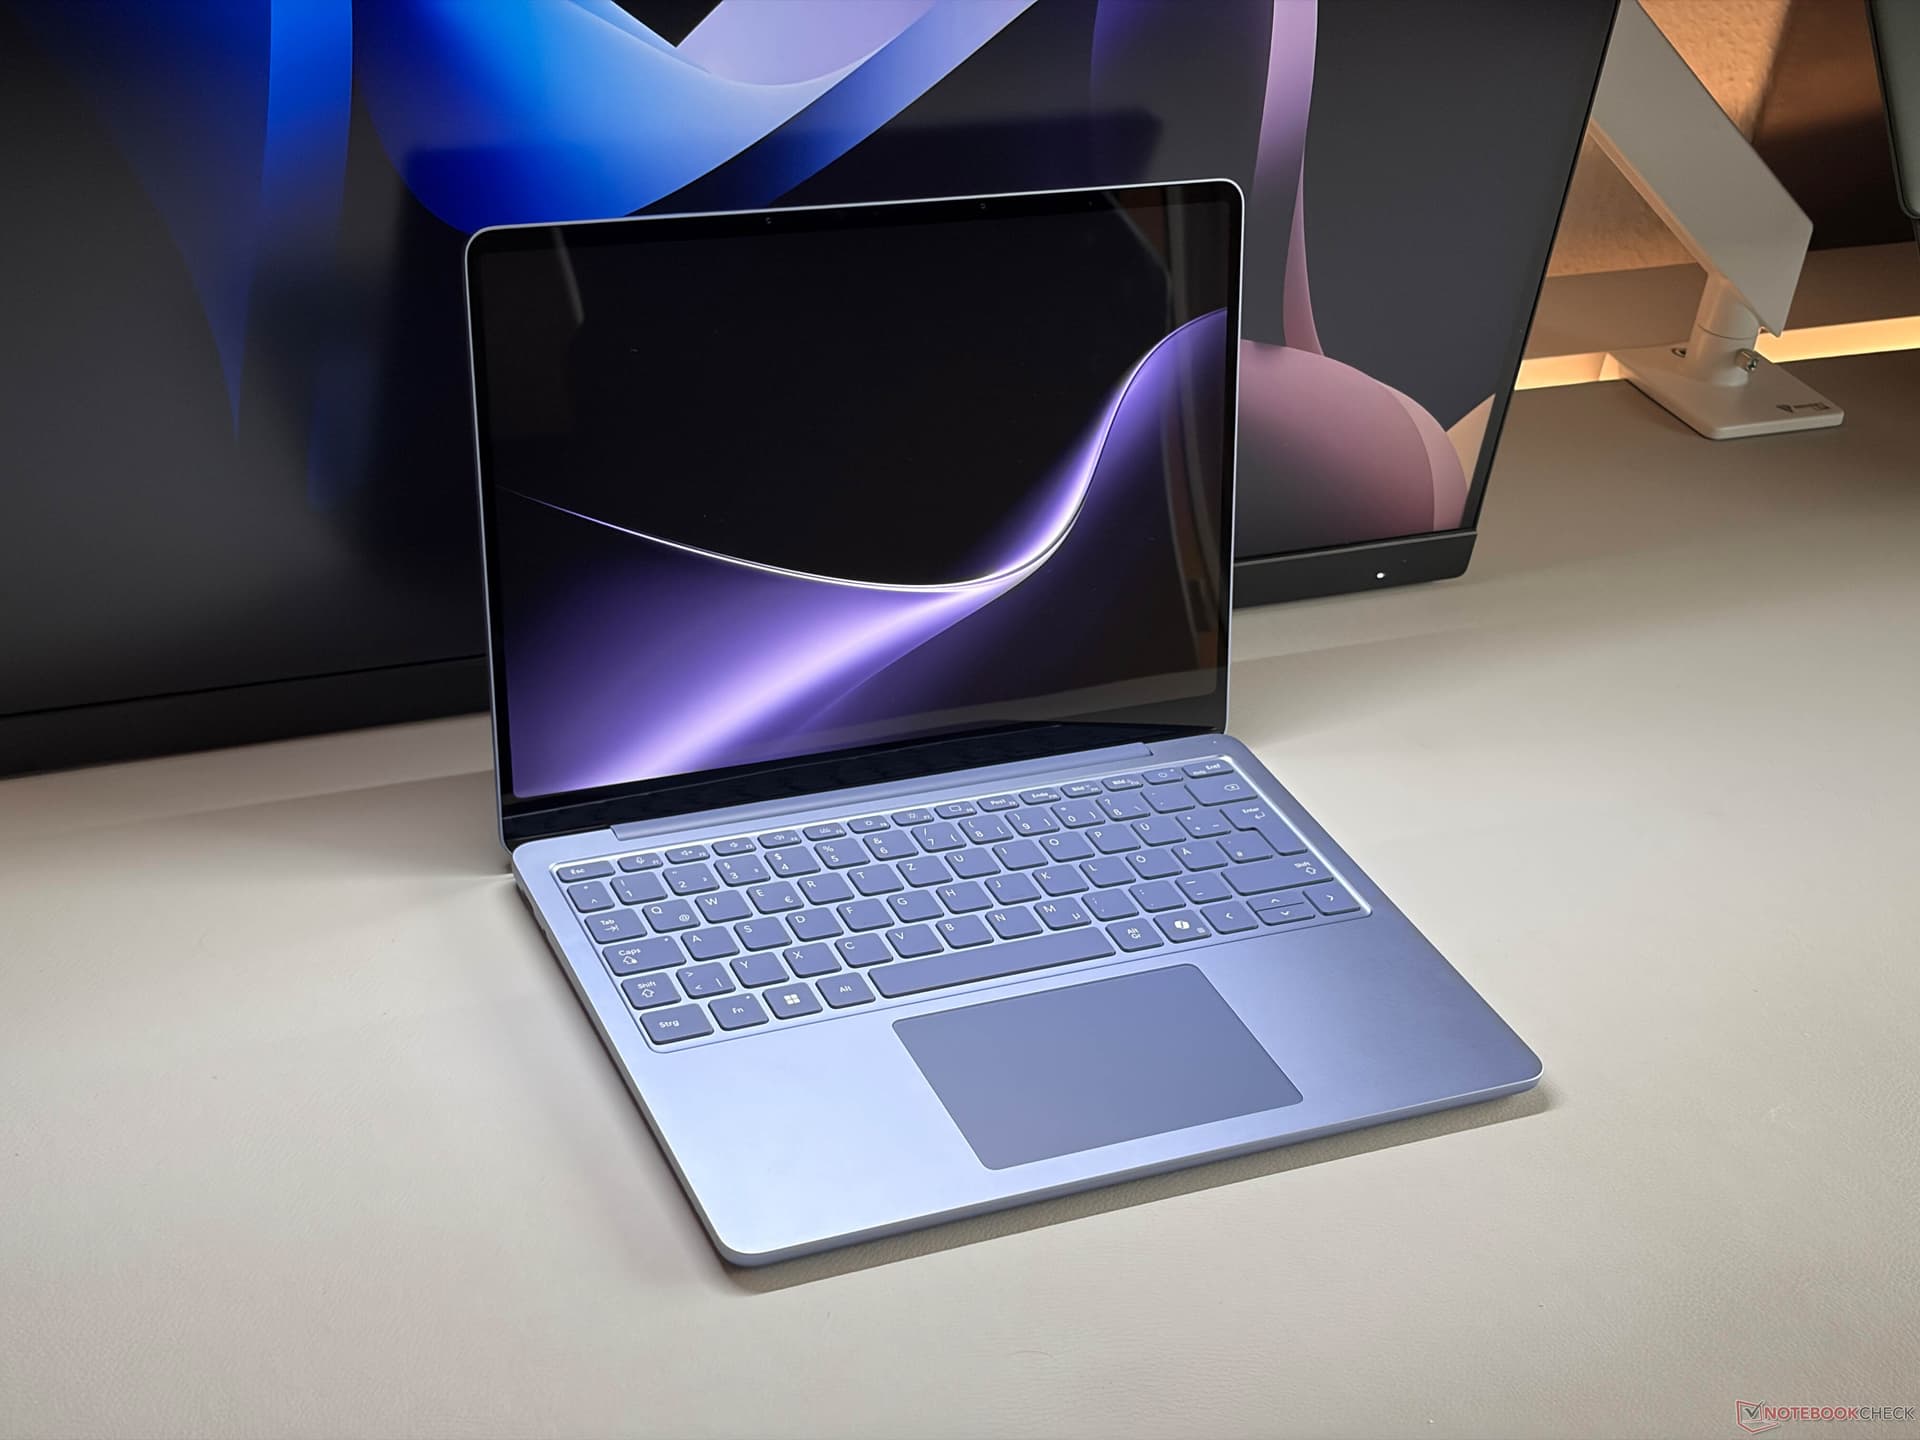
در بازار لپتاپهای غیرگیمینگ و اولترابوکهای باریک و سبک، سری سرفیس همواره گزینهای محبوب برای کاربران اداری و مدیریتی بوده است. نسخه جدید سرفیس لپتاپ ۱۳ با…
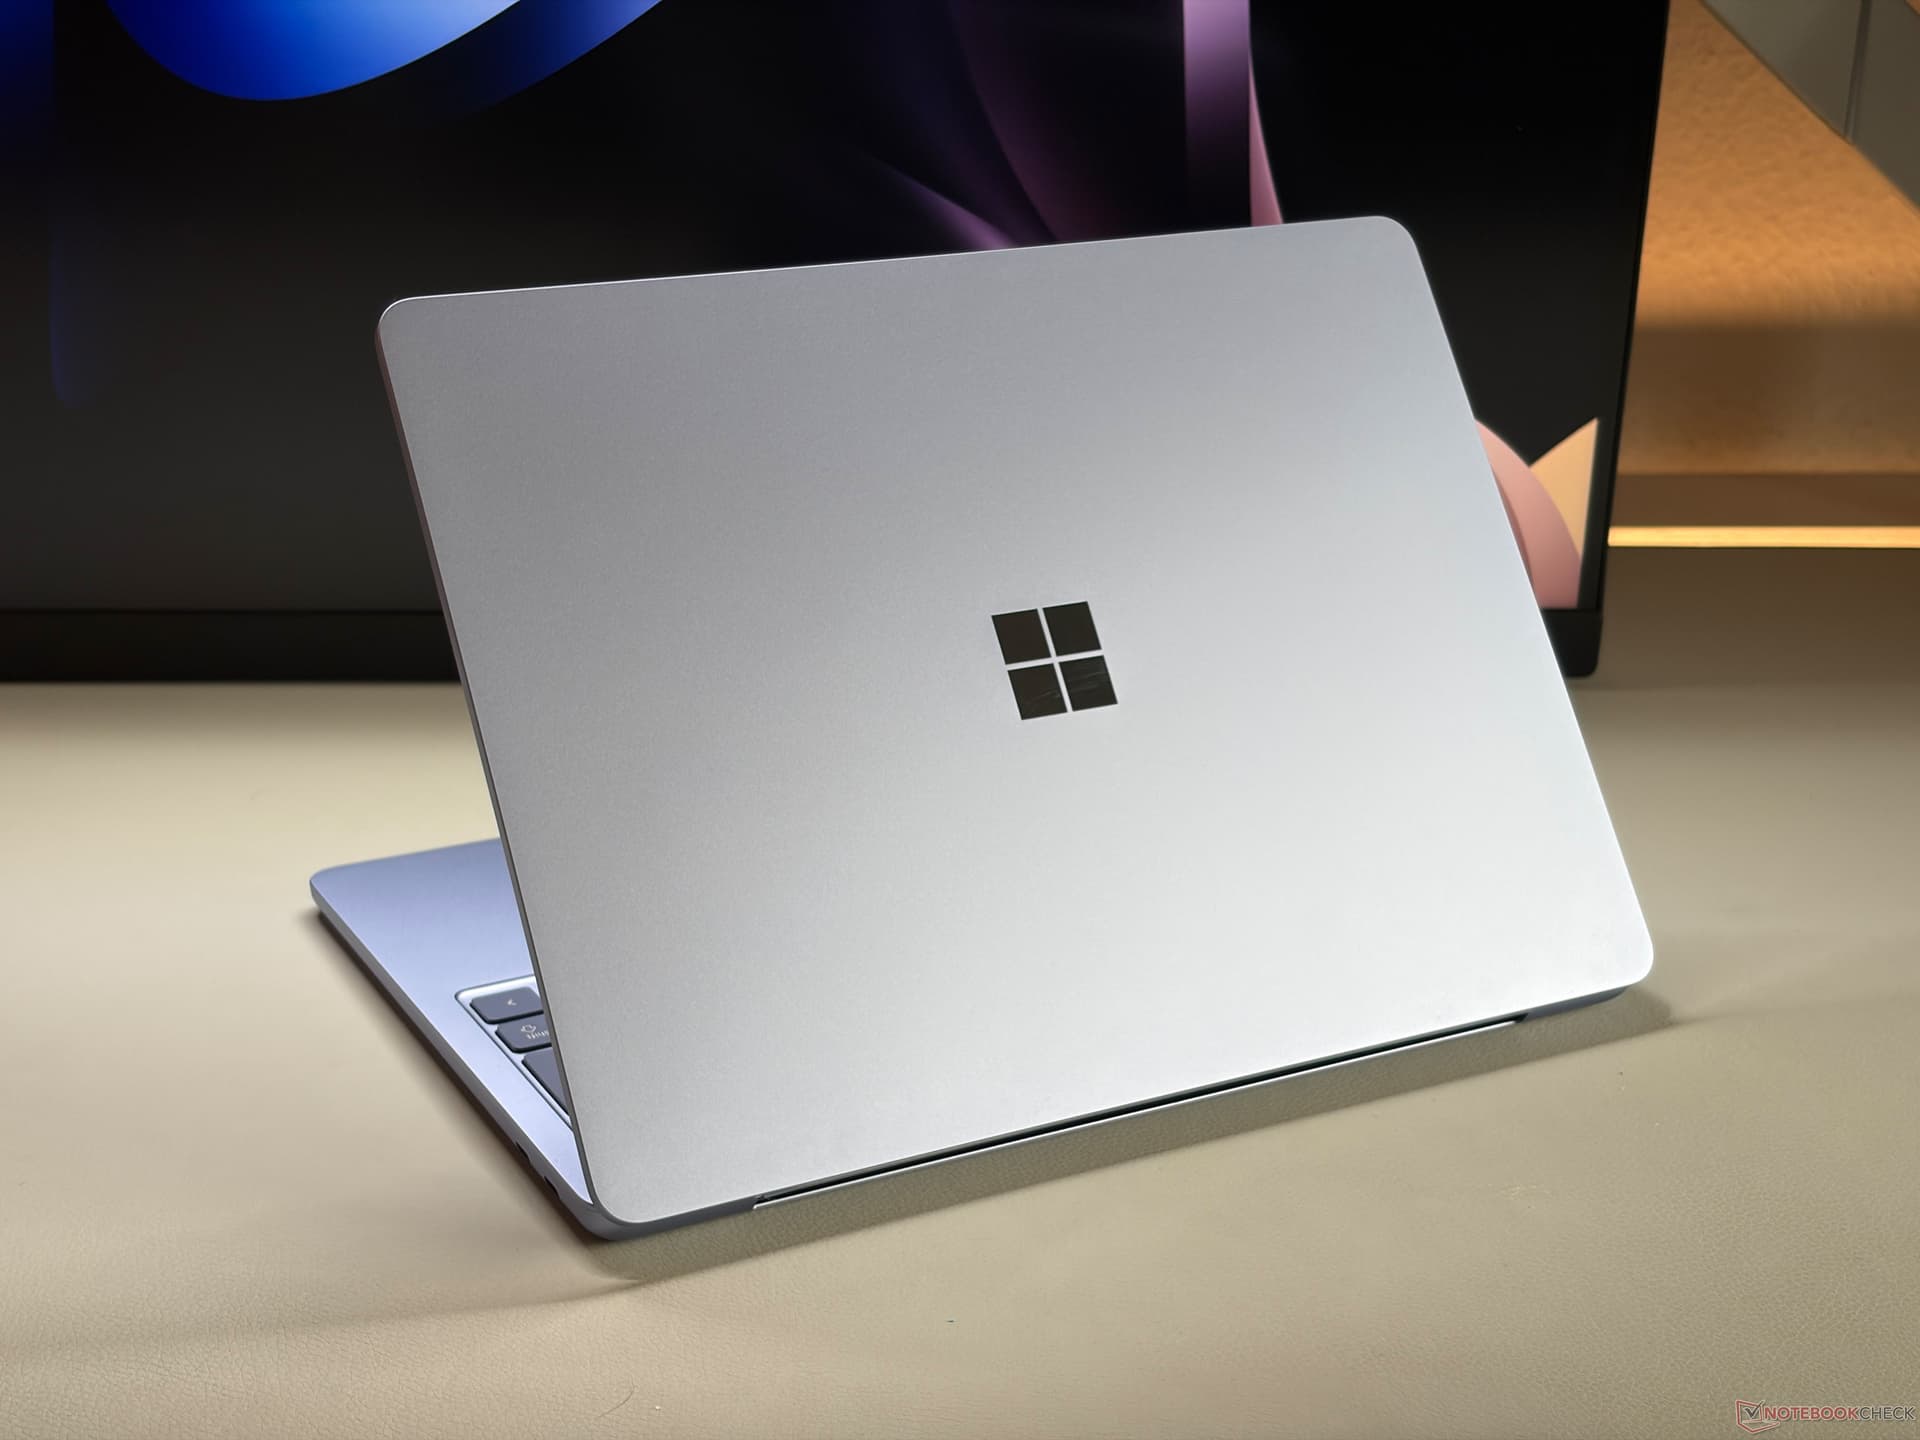
انتخاب و خرید یک اولترابوک باریک و سبک با شارژدهی بالای باتری و عملکرد کاملاً بیصدا، همواره یکی از دغدغههای اصلی کاربران اداری، مدیریتی و شیفتگان محصولات…
 تحریریه راگلند
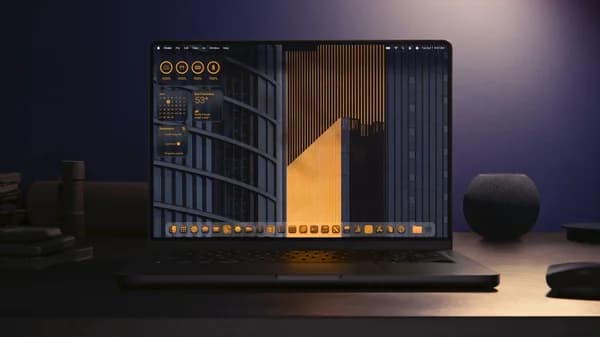
دارندگان اولترابوکهای محبوب مکبوک و لپتاپهای اداری و مدیریتی مبتنی بر سیستمعامل macOS با یک تهدید امنیتی بسیار جدی روبرو شدهاند. مرکز امنیت سایبری هلند (NCSC-NL) و آژانس امنیت زیرساخت و امنیت سایبری آمریکا (CISA) درباره یک آسیبپذیری بحرانی در سرویس Screen Sharing هشدار دادهاند که امکان دور زدن احراز هویت و دسترسی کامل سطح ریشه (Root) را برای مهاجمان فراهم میسازد.
این آسیبپذیری که با شناسه CVE-2026-65400 شناخته میشود، سرویس اشتراکگذاری تصویر (Screen Sharing) مبتنی بر VNC در macOS را هدف قرار میدهد که روی پورت ۵۹۰۰ فعالیت میکند. در صورت فعال بودن این ویژگی و اتصال مستقیم دستگاه به اینترنت، مهاجمان میتوانند بدون نیاز به وارد کردن اطلاعات کاربری صحیح، به سیستم نفوذ کنند.
آژانس CISA پس از بررسیهای تکمیلی و مشاهده حملات فعال برای استخراج ارز دیجیتال مونرو (Monero)، نمره شدت این آسیبپذیری را از ۷.۱ به ۹.۸ (بحرانی) افزایش داده است. علاوه بر این، این سازمان ارزیابی خود را به حالت «قابل خودکارسازی» تغییر داده که نشاندهنده امکان حملات گسترده و اتوماتیک به اولترابوکها و رایانههای مک بدون مداخله کاربر است.
شرکت اپل یک بهروزرسانی امنیتی فوری خارج از برنامه زمانبندی منتشر کرده است تا این رخنه را برطرف سازد. این بهروزرسانی برای نسخههای مختلف سیستمعامل ارائه شده است:
کاربرانی که از مکبوک ایر یا مکبوک پرو برای امور اداری، مدیریتی و تولید محتوا استفاده میکنند، باید در سریعترین زمان ممکن دستگاه خود را به جدیدترین نسخه بهروزرسانی کنند. در صورتی که امکان بهروزرسانی آنی وجود ندارد، توصیه میشود سرویس اشتراکگذاری را به صورت دستی غیرفعال کنید.
حفظ امنیت در اولترابوکها و رایانههای اداری به دلیل نگهداری اطلاعات حساس کاری از اهمیت بالایی برخوردار است، بنابراین اعمال این بهروزرسانی امنیتی برای تمام کاربران ضروری خواهد بود.
این مطلب بر اساس خبر Tom’s Hardware بازنویسی و ترجمه شده است.
دیدگاهها۰
برای ثبت نظر، پرسش یا رأی ابتدا وارد حساب کاربری شوید.