

آسیبپذیری امنیتی اسفناک در اپلیکیشن مذهبی واتیکان: دادههای ۷۰۰ هزار کاربر افشا شد
 تحریریه راگلند
افشای اطلاعات کاربران از طریق اپلیکیشن «Click To Pray» واتیکان
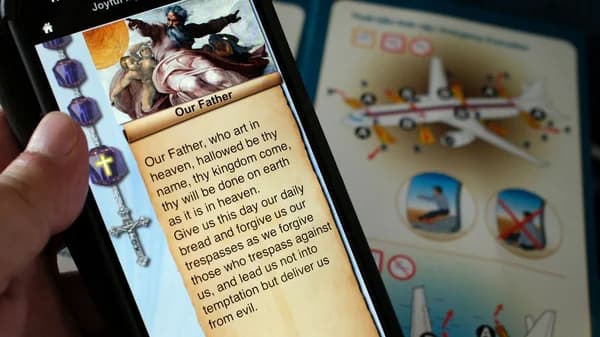
اپلیکیشن رسمی نیایش جهانی «Click To Pray» وابسته به شبکه جهانی نیایش پاپ، طبق تحقیقات یک پژوهشگر امنیتی، از آسیبپذیریهای امنیتی جدی رنج میبرد. به گفته BobDaHacker، در ژانویه ۲۰۲۶ مشخص شد که این برنامه مرتبط با واتیکان فاقد هرگونه تدابیر امنیتی اولیه بوده و به هر فردی اجازه میداد تا با وارد کردن شناسههای کاربری ساده، از طریق نقطه پایانی API به دادههای کاربران دسترسی پیدا کند.
این محقق امنیتی بلافاصله پس از کشف این آسیبپذیریها، با ۹ شخص مسئول از طریق ایمیل مکاتبه کرد، اما هیچ پاسخی دریافت نکرد و برای شش ماه هیچ تغییری در وضعیت امنیتی مشاهده نشد.
جزئیات اطلاعات افشا شده و خطرات بالقوه
اطلاعاتی که از پایگاه داده اپلیکیشن «Click To Pray» قابل دسترسی بوده، شامل نام کامل، آدرسهای ایمیل و تاریخ تولد کاربران است. گرچه در نگاه اول ممکن است این حجم از اطلاعات کم به نظر برسد، اما دسترسی به نام و ایمیل برای مهاجمان سایبری فرصت مناسبی را فراهم میآورد تا کمپینهای فیشینگ هدفمند را علیه کاربران آسیبپذیر آغاز کنند.
BobDaHacker تاکید میکند که بخش قابل توجهی از کاربران این اپلیکیشن را افراد مسن و کمتر آشنا با فناوری تشکیل میدهند، که این امر آنها را به اهدافی آسان برای کلاهبرداران تبدیل میکند. این اپلیکیشن عملاً به گنجینهای از آدرسهای ایمیل برای سودجویان تبدیل شده بود.
نحوه دسترسی آسان و عدم محدودیت
دسترسی خودکار به لیست کامل کاربران به دلیل طراحی ضعیف سیستم بسیار آسان بود. شناسههای کاربری جدید به صورت ترتیبی تخصیص داده میشدند و از آنجایی که هیچ محدودیتی برای نرخ درخواست (rate limiting) در API وجود نداشت، تنها با ارسال یک درخواست GET برای هر کاربر، تمامی اطلاعات قابل استخراج بود. علاوه بر این، «validation_hash» که برای تأیید اعتبار ثبتنام حساب کاربری استفاده میشود، نیز به صورت رمزنگاری نشده ذخیره شده بود، به این معنی که هر کسی با دسترسی به API میتوانست با باز کردن ایمیل، یک حساب کاربری را تأیید کند. خود ایمیلهای تأیید نیز دارای مشکلات امنیتی بودند که حتی در صورت قانونی بودن، شبیه ایمیلهای فیشینگ به نظر میرسیدند.
اهمیت افشای دادهها حتی برای اپلیکیشنهای کوچک
ممکن است تصور شود یک اپلیکیشن نیایش، هدف جذابی برای مجرمان سایبری نیست، به خصوص با توجه به تعداد نسبتاً کم کاربران آن در مقایسه با میلیاردها حساب کاربری افشا شده در بزرگترین نقضهای داده تاریخ. اما واقعیت این است که این اپلیکیشن تا ژوئیه ۲۰۲۶ نزدیک به ۷۲۰ هزار حساب کاربری داشت، که این تعداد بالا نشاندهنده تعداد چشمگیری از اهداف بالقوه در این پایگاه داده است. حتی اگر فقط ۱% از این کاربران به یک مجرم سایبری که ایمیلهایشان را از این اپلیکیشن جمعآوری کرده پاسخ دهند، بیش از ۷۰۰۰ نفر ممکن است به دلیل این نشت اطلاعاتی متحمل ضرر مالی شوند.
دیدگاهها۰
برای ثبت نظر، پرسش یا رأی ابتدا وارد حساب کاربری شوید.