راگلند شاپ BIOS v1.0CPU ............ OKGPU ............ OKLOADING_
به سرزمین گیمرها خوش آمدید
از گیمینگ ROG و TUF تا اولترابوکهای Zenbook

خاصترینهای ایسوس
ROG Swift PG27UCDMپرچمدار26.5 اینچ · 240 هرتز · OLED · 4K ROG Strix XG27UCDMG26.5 اینچ · 240 هرتز · OLED · 4K
 ROG Strix OLED XG27AQDMGR26.5 اینچ · 240 هرتز · OLED · QHD
 ROG Strix XG27AQDPG500 هرتز · OLED · QHD
 ROG Strix XG49VQ49 اینچ · 144 هرتز · VA · DFHD
 ROG Swift PG35VQ35 اینچ · 200 هرتز · VA · UWQHD
خاصترینهای پلیاستیشن
گزارشهای منتشرشده از سوی خریداران لپتاپ جدید مکبوک پرو اپل با نمایشگر OLED نشان میدهد که برخی از کاربران هنگام کار با این اولترابوک حرفهای دچار خستگی چشم،…
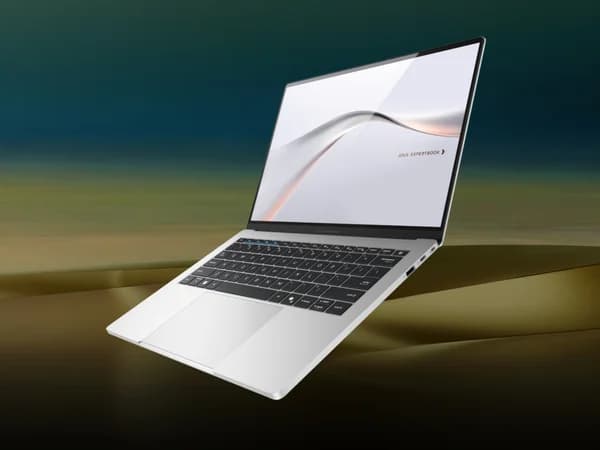
ایسوس از نسخه جدید لپتاپ اداری و مدیریتی ۱۴ اینچی ExpertBook A7 پردهبرداری کرد. این اولترابوک سبک و باریک که رقیبی جدی برای مکبوک ایر محسوب میشود، اکنون به…
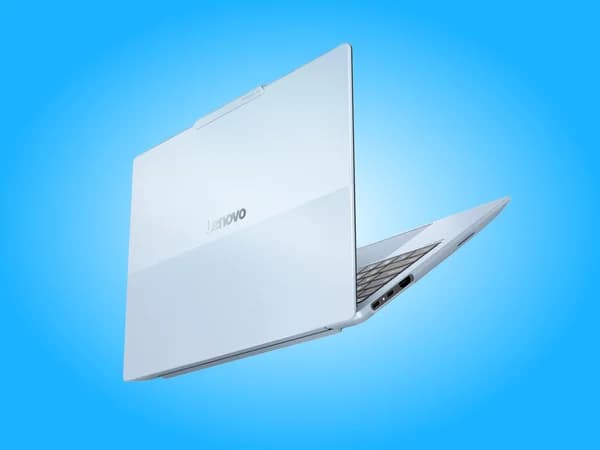
کمپانی لنوو مشخصات کامل اولترابوک جدید خود با نام ThinkBook 14x G2 IWC را در پایگاه داده محصولات خود ثبت کرد. این لپ تاپ ۱۴ اینچی سبک و باریک با بهرهگیری از…
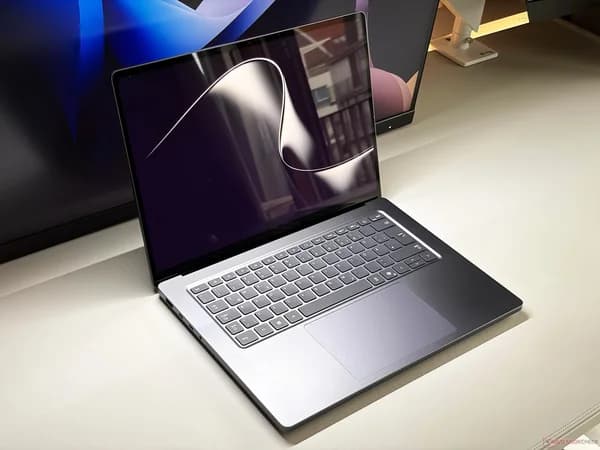
خرید اولترابوکهای پریمیوم و لپتاپ های اداری مدرن همواره با چالش قابلیت تعمیرپذیری همراه بوده است. مایکروسافت با معرفی سرفیس لپتاپ اولترا گام بزرگی در جهت…
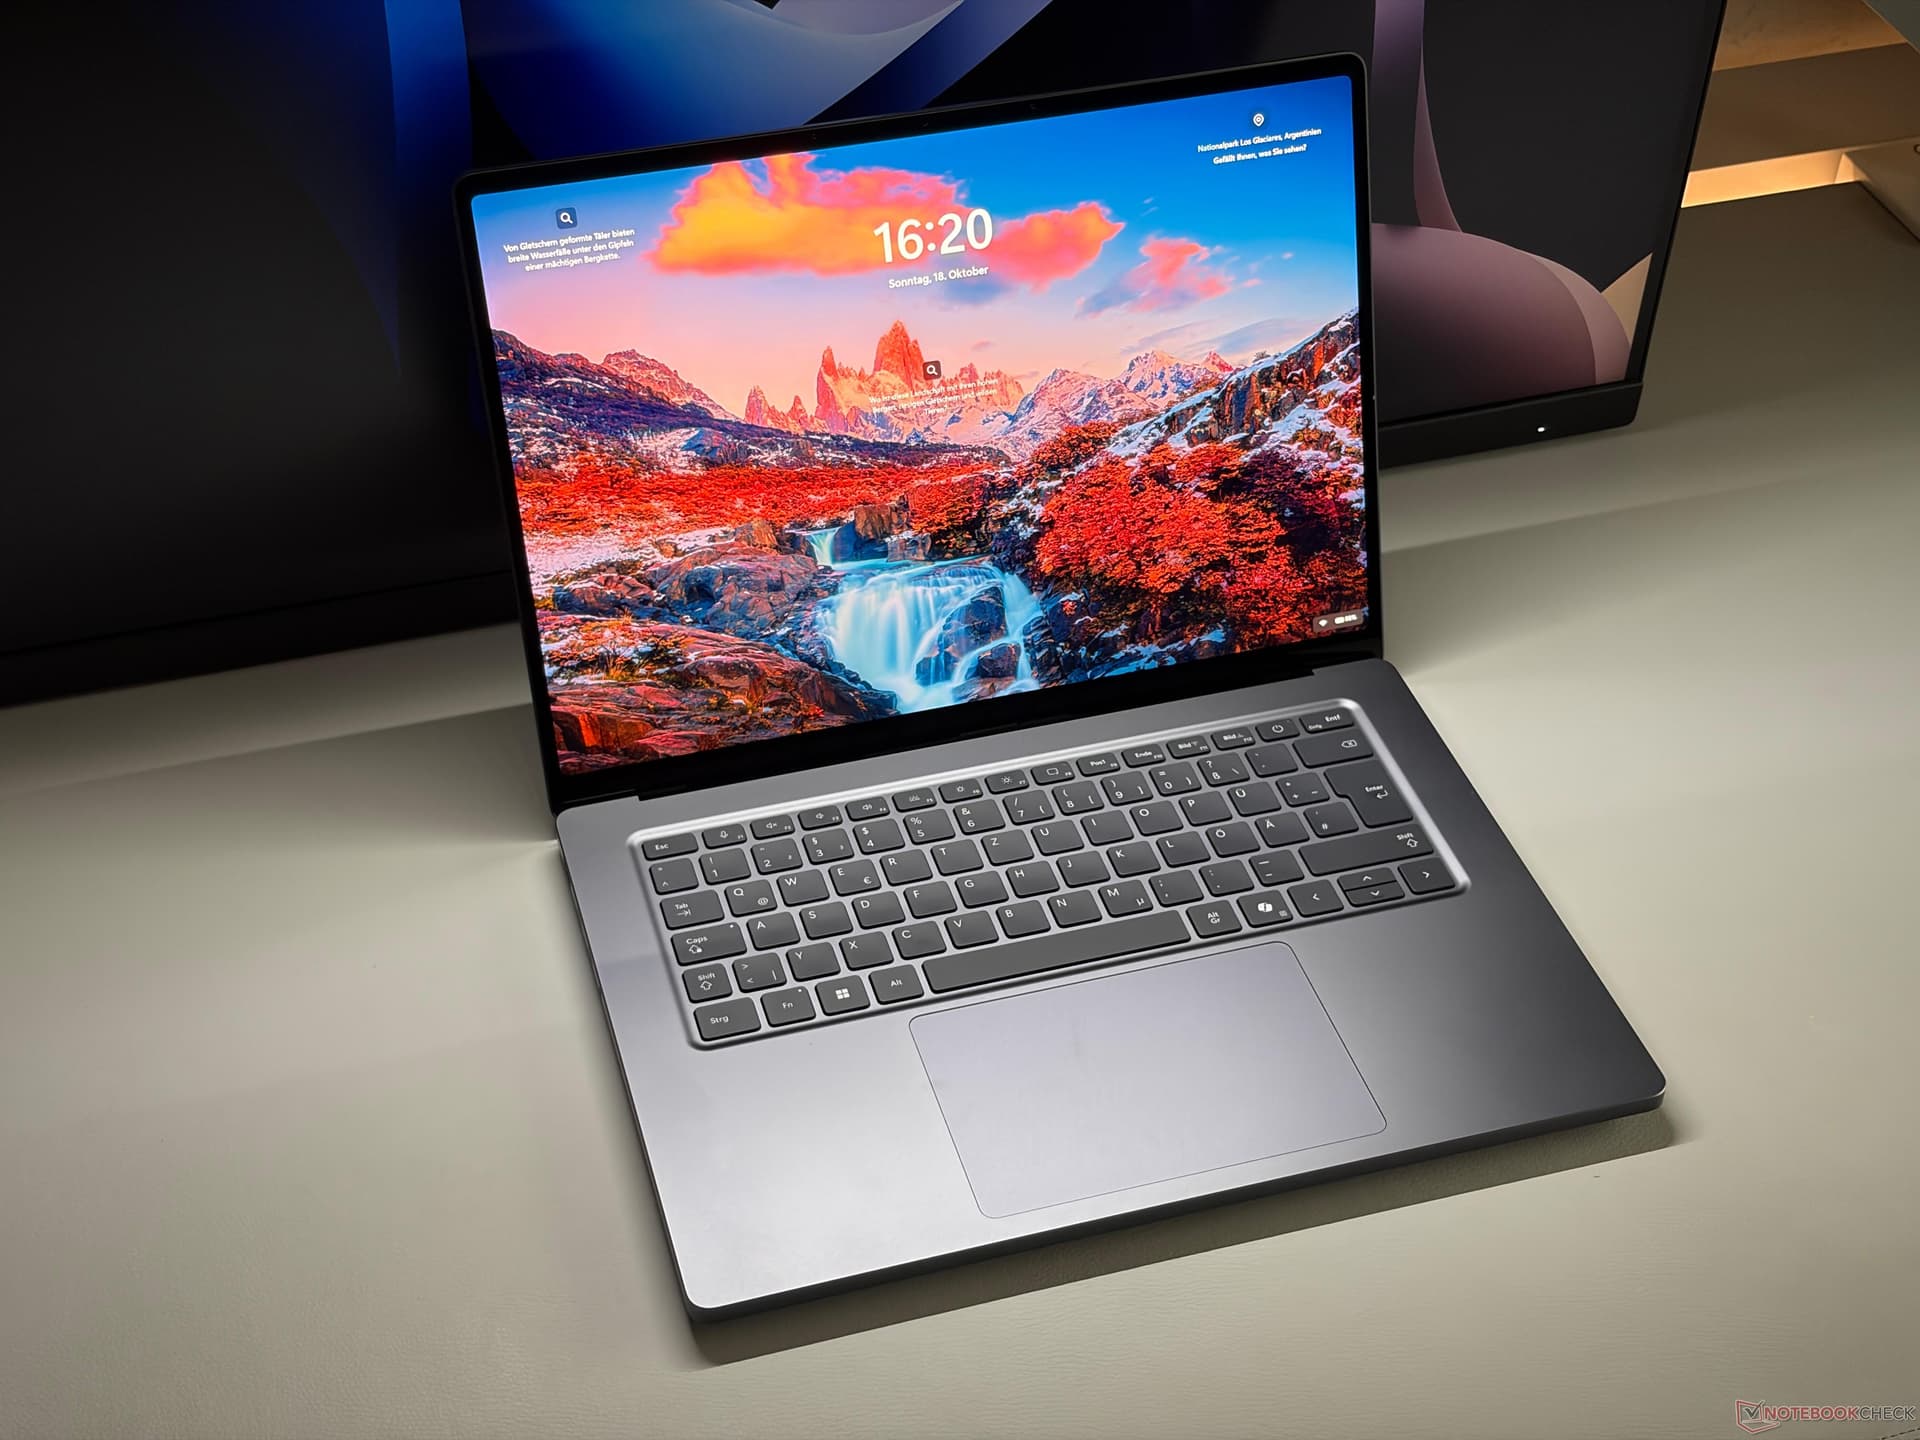
بررسی عملکرد پنلهای جدید در نسل جدید اولترابوکها و لپتاپهای پرچمدار، نقش کلیدی کیفیت صفحه نمایش را در انتخاب کاربران حرفهای نشان میدهد. لپتاپ جدید…
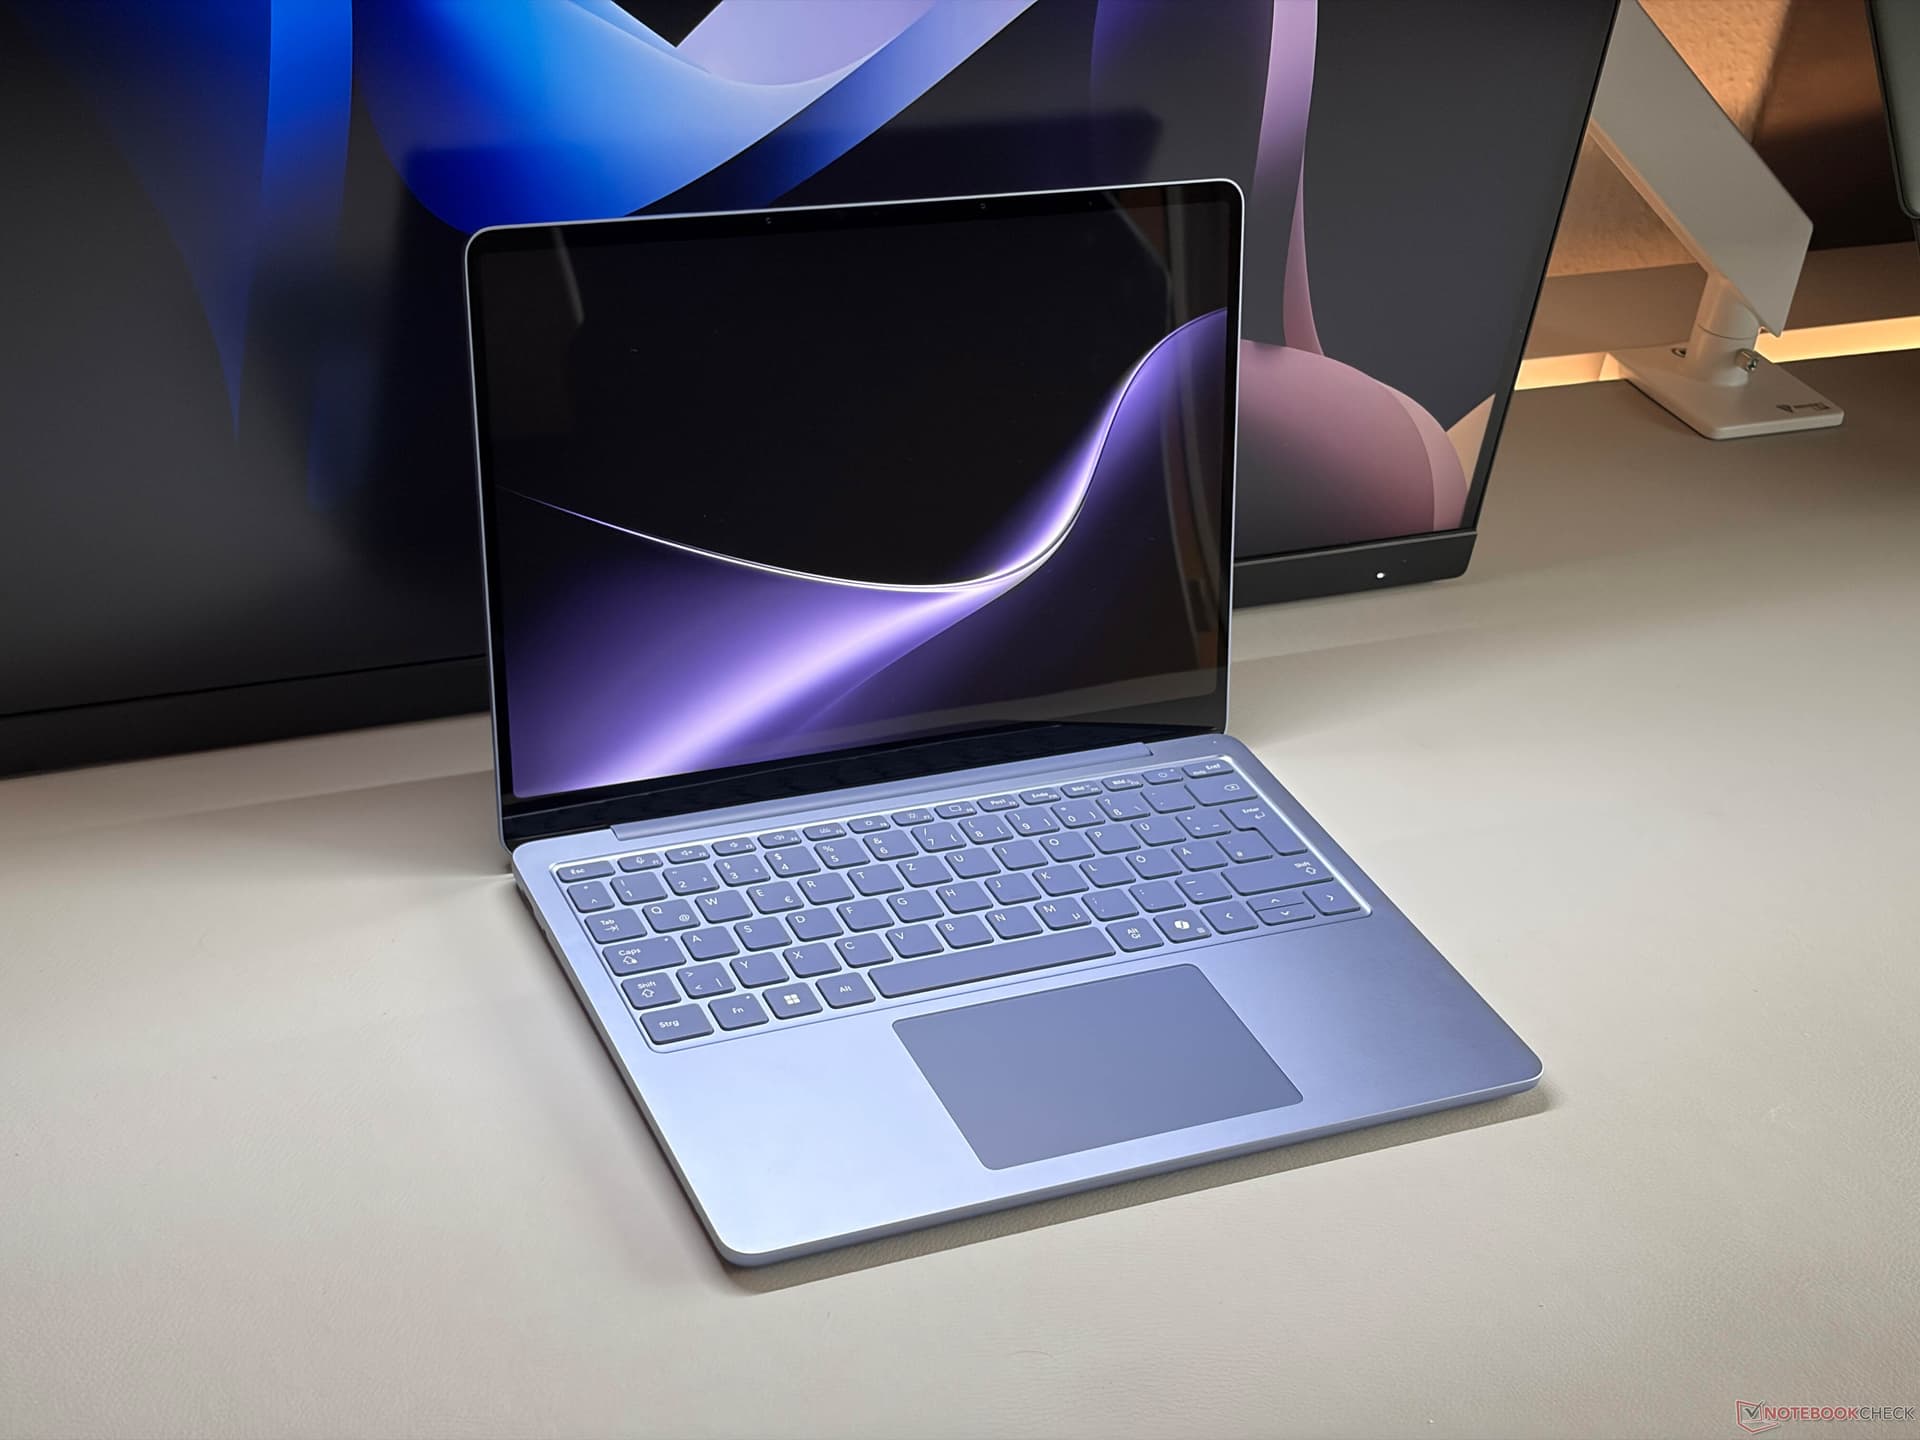
در بازار لپتاپهای غیرگیمینگ و اولترابوکهای باریک و سبک، سری سرفیس همواره گزینهای محبوب برای کاربران اداری و مدیریتی بوده است. نسخه جدید سرفیس لپتاپ ۱۳ با…
 تحریریه راگلند
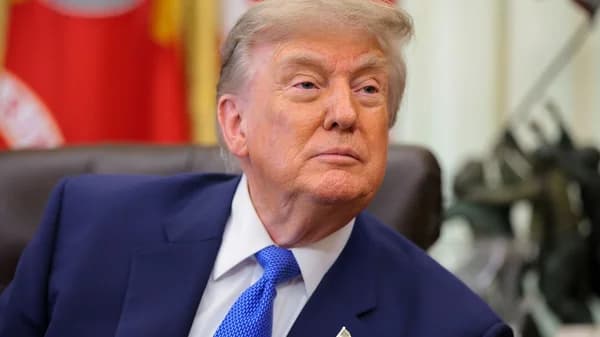
کاخ سفید با امضای یک یادداشت رسمی ریاستجمهوری، برنامهای بیسابقه را پایهگذاری کرد که به شرکتهای خصوصی تأییدشده اجازه میدهد دست به عملیاتهای سایبری هجومی علیه سازمانهای جرم سایبری خارجی بزنند. این دستورالعمل به بخش خصوصی اختیارات وسیعی برای نفوذ، اختلال و حتی انهدام کامل سیستمها و دادههای هکرهای بینالمللی اعطا میکند.
طبق مقررات این برنامه جدید، هر شرکت خصوصی متقاضی باید مبلغی حداقل معادل یک میلیون دلار را به عنوان سپرده ضمانت (Escrow) وثیقه بگذارد؛ در صورتی که شرکت از قوانین تعیینشده عدول کند، این مبلغ ضبط خواهد شد. علاوه بر این، اجرای هرگونه عملیات هجومی مستلزم دریافت مجوز کتبی صریح از سوی وزارت دادگستری (DOJ) و وزارت امنیت داخلی آمریکا (DHS) است.
بر اساس دستورالعمل منتشرشده، اختیارات اعطاشده به شرکتها به دو بخش اصلی تقسیم میشود:
این تصمیم در حالی اتخاذ شده که مقامات ارشد سایبری ایالات متحده تا چند ماه پیش به صراحت با ایدهی استفاده از بخش خصوصی برای حملات سایبری هجومی مخالف بودند و آن را معادل «مبارزه با دزدان دریایی به کمک دزدان دریایی دیگر» میدانستند. با این حال، مصوبه جدید نشاندهنده چرخش بنیادی در استراتژی دفاعی و تهاجمی آمریکا است.
محدوده اهداف مجاز شامل گروههای باجافزاری مستقل و شبکههای جنایی است که در کشورهای خارجی فعالیت میکنند؛ بهویژه گروههایی که بدون دستور مستقیم دولتی اما با اغماض حکومتهای محلی به زیرساختها حمله میکنند. البته هکرهایی که رسماً بخشی از نهادهای نظامی یا امنیتی کشورهای خارجی باشند، از شمول این برنامه خارج هستند.
برخی از تحلیلگران و متخصصان امنیت سایبری هشدار دادهاند که مشارکت متخصصان بخش خصوصی در اینگونه حملات هجومی میتواند تبعات حقوقی سنگینی به همراه داشته باشد؛ زیرا ممکن است این افراد در سفرهای بینالمللی خود از سوی کشورهای هدف به عنوان «رزمندگان غیرنظامی» یا متخاصم شناخته شوند.
این مطلب بر اساس خبر Tom’s Hardware بازنویسی و ترجمه شده است.
دیدگاهها۰
برای ثبت نظر، پرسش یا رأی ابتدا وارد حساب کاربری شوید.